
Key Takeaways
Grunderna i arbetsflödet: Ett definierat eDiscovery-arbetsflöde är avgörande för att identifiera, bevara och producera digital bevisning i juridiska ärenden.
Kostnadshantering: Kontroll av datamängden, tidig kartläggning av ärendet och användning av teknik är de viktigaste verktygen för att minska eDiscovery-kostnaderna.
Teknisk integration: Moderna eDiscovery-arbetsflöden drar nytta av TAR, analysverktyg och molnbaserade verktyg för att effektivisera granskning, analys och produktion.
Teamsamordning: Effektiva arbetsflöden kräver tydliga roller och kommunikation mellan juridik, IT, verksamhet och externa leverantörer under varje projektfas.
Försvarbarhetspraxis: Dokumentation av varje steg och beslut säkerställer att ditt eDiscovery-arbetsflöde kan klara juridisk granskning och efterlevnadsrevisioner.
En eDiscovery-arbetsprocess är det sätt på vilket juridiska team identifierar, bevarar, samlar in, granskar och lämnar ut elektroniskt lagrad information i samband med rättstvister eller utredningar. Utan en definierad process riskerar ni att missa data, få brister i processens försvarbarhet och drabbas av kostnader som snabbt skenar.
Enligt min erfarenhet uppstår de största riskerna genom reaktiva, ad hoc-baserade processer som byggs under tidspress. Den här guiden täcker varje steg – från en tidig bedömning av ärendet till utlämnande – samt teamroller, kostnadsdrivare, viktig teknik och bästa praxis. Rätt eDiscovery-programvara ger er ett verkligt försprång i nästan varje steg.
Vad är en eDiscovery-arbetsprocess?
En eDiscovery-arbetsprocess är den övergripande process som juridiska team följer för att identifiera, bevara, samla in, bearbeta, granska och lämna ut elektroniskt lagrad information (ESI) som svar på rättstvister, utredningar eller myndighetsförfrågningar. Den utgör den operativa ryggraden i alla tvister eller efterlevnadsärenden som omfattar digital data.
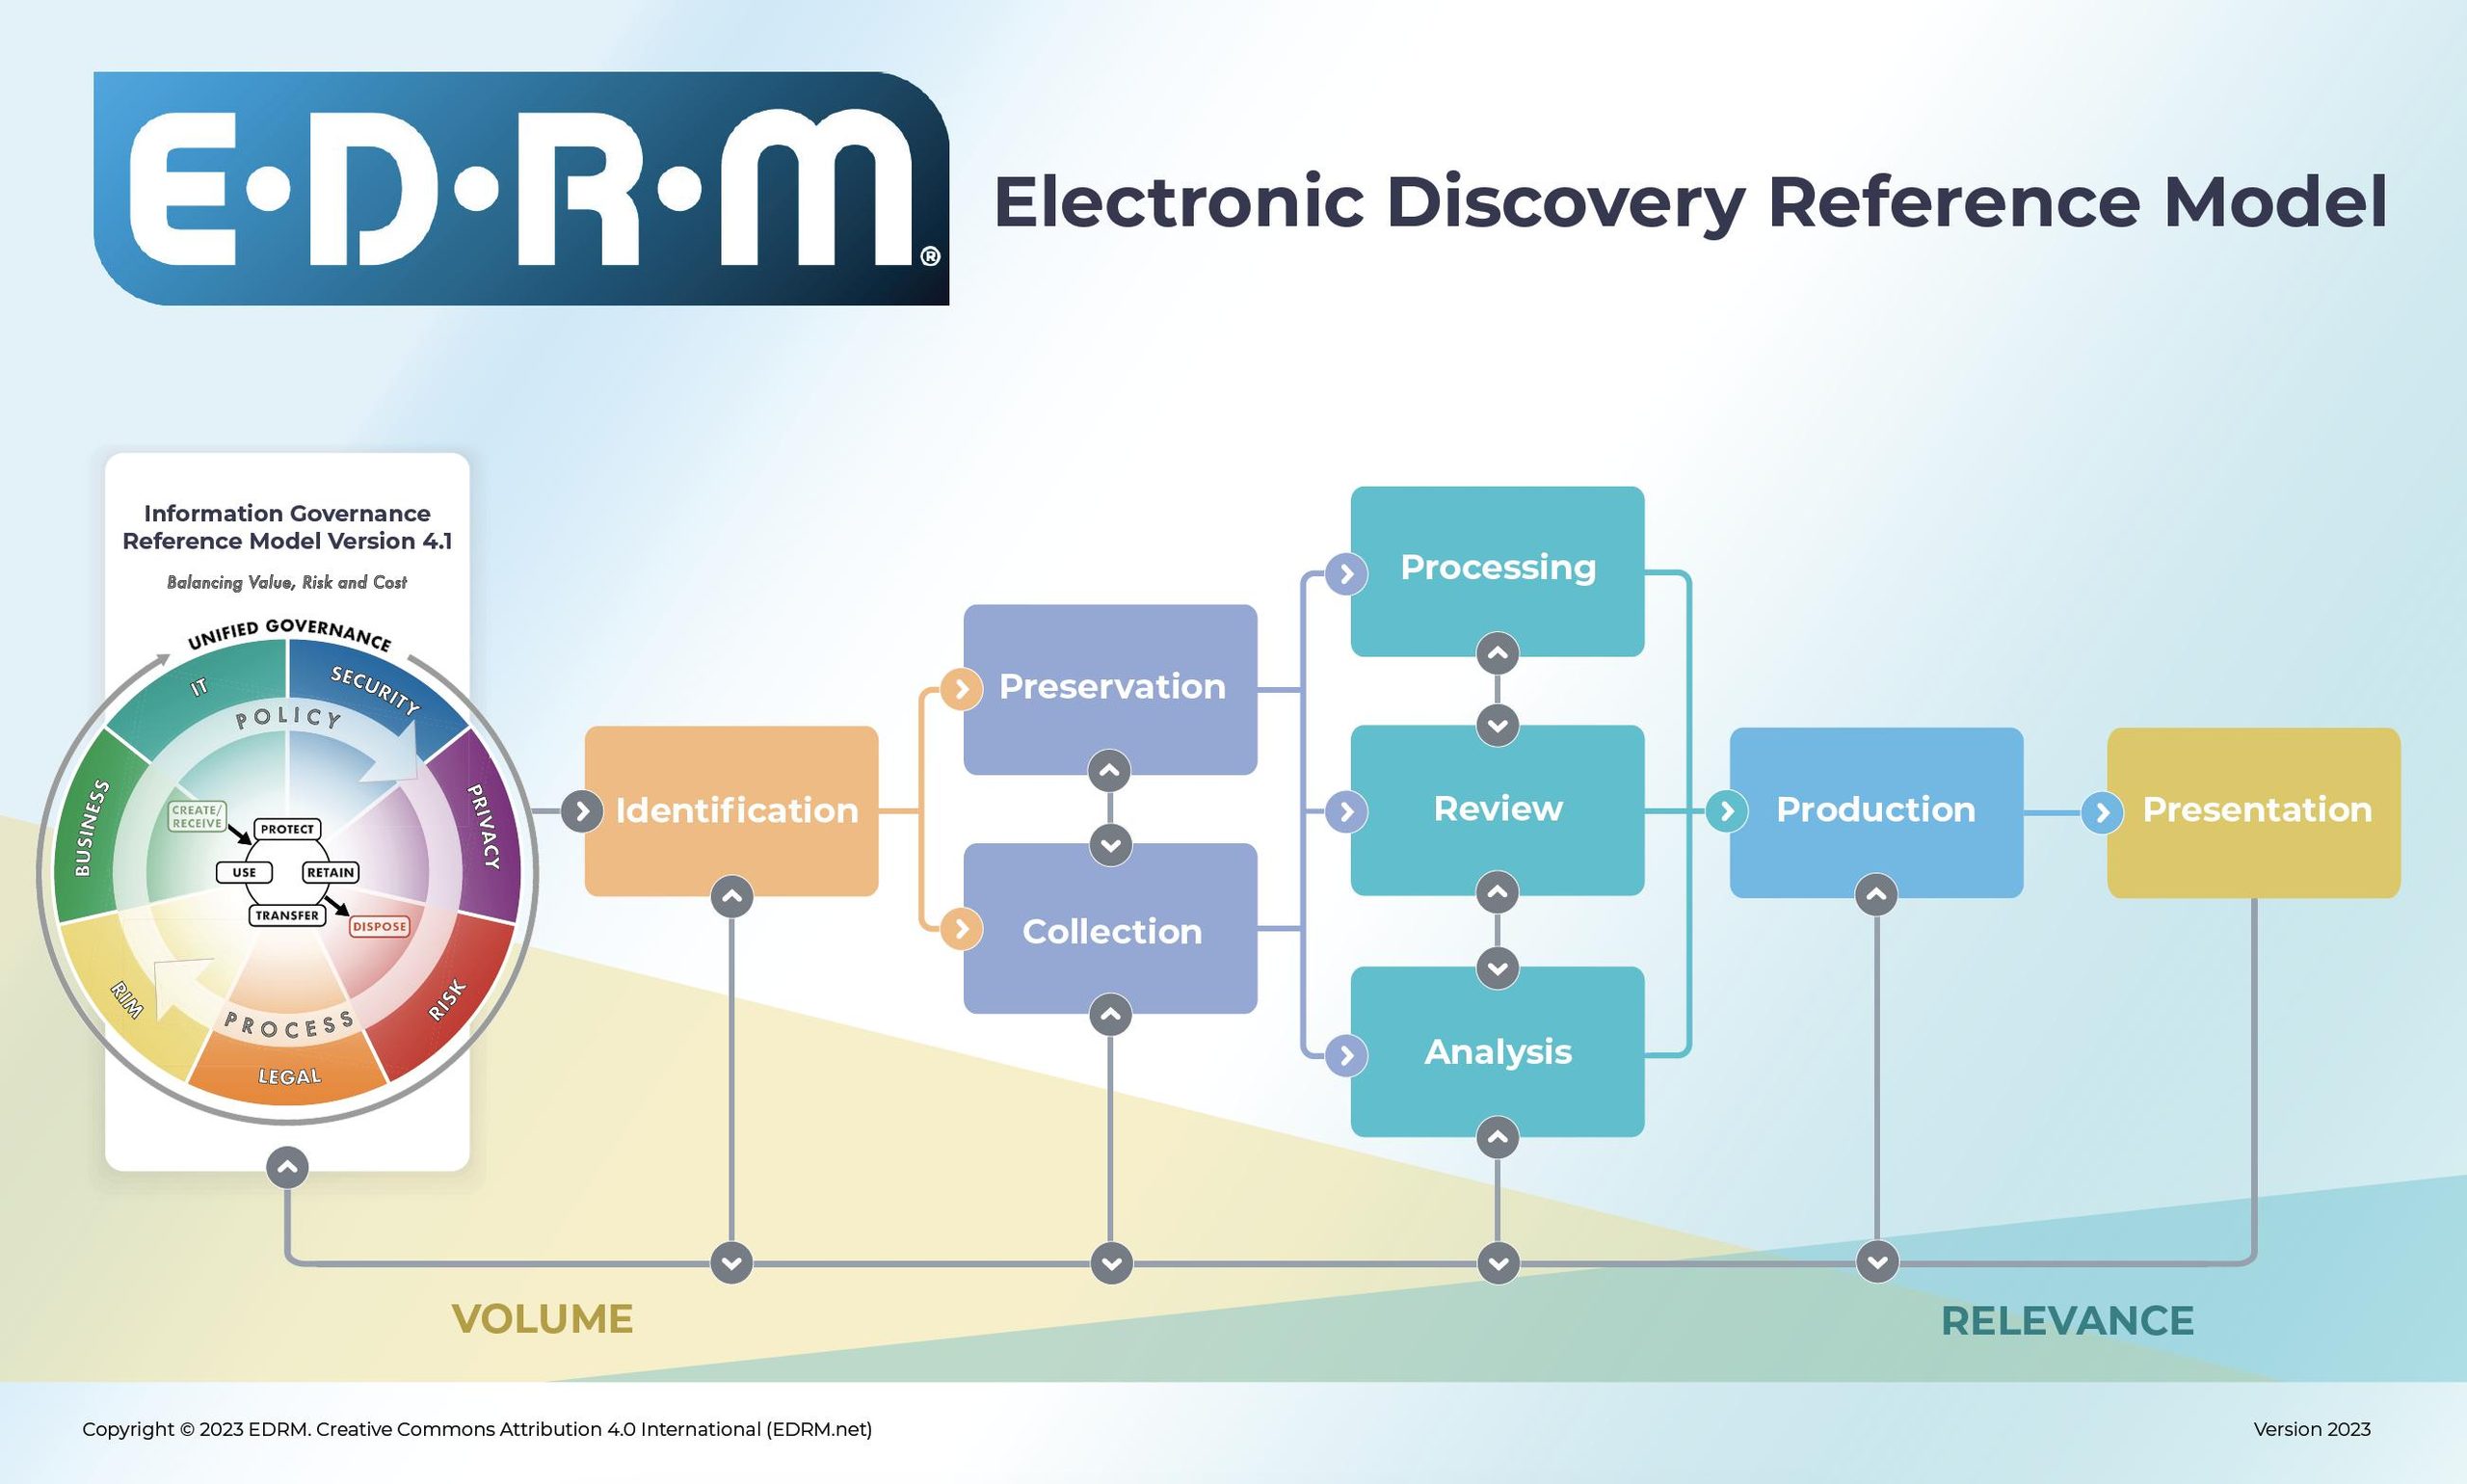
De flesta eDiscovery-arbetsprocesser följer Referensmodellen för elektronisk informationsinhämtning (EDRM), ett allmänt vedertaget ramverk som ordnar processen från informationsstyrning till slutlig presentation. EDRM föreskriver inte någon särskild programvara eller taktik – det ger alla intressenter ett gemensamt ordförråd.
Föreställ er arbetsprocessen som en tratt. Ni börjar med en potentiellt enorm mängd ESI från olika informationsansvariga, system och geografiska områden. Varje steg minskar denna mängd – bearbetningen tar bort systemfiler och dubbletter, medan granskningen identifierar vad som faktiskt är relevant – tills ni bara har kvar det som behöver lämnas ut.
Varför en definierad eDiscovery-arbetsprocess är viktig
En definierad arbetsprocess är det som skiljer en försvarbar process från en kostsam och kaotisk sådan. Utan en sådan fattar team beslut under tidspress, missar informationsansvariga och lämnar utrymme för risker kopplade till bevisförstörelse.
Domstolar bedömer beslut om bevarande och insamling utifrån en standard om rimlighet, inte perfektion. Rimlighet kräver dock dokumentation och konsekvens. Enligt eDiscovery Assistants rapport om rättspraxis från 2024 förekom sanktioner bland de frågor som taggades i 1 456 eDiscovery-beslut under 2024. Detta innebär inte att sanktioner beviljades i varje fall, men det visar hur ofta agerandet under informationsinhämtningen blir omtvistat. En repeterbar arbetsprocess ger en dokumenterad redogörelse när sådana beslut ifrågasätts.
Effektivitet är den andra drivkraften. När ni vet vad som utlöser ett bevarande, vem som ansvarar för varje steg och vilka verktyg som hanterar bearbetning och granskning, ägnar ni mindre tid åt improvisation och mer tid åt arbete som faktiskt är viktigt.
eDiscovery-arbetsprocessens centrala steg
De sju stegen nedan följer kärnaktiviteterna i Referensmodellen för elektronisk informationsinhämtning (EDRM), anpassade till en praktisk arbetsprocess för juridiska team. Det tidigare EDRM-ramverket omfattade nio steg, däribland informationsstyrning och presentation. Dessa aktiviteter är inte uteslutna här: informationsstyrning stödjer hela livscykeln för informationsinhämtning, medan presentation vanligtvis följer efter utlämnandet under förhandlingar eller förberedelser inför rättegång.
Den uppdaterade EDRM 2.0, som lanserades i september 2026, lägger större vikt vid löpande informationsstyrning, kontinuerlig analys och försvarbar slutlig disposition. Den här guiden i sju steg fokuserar på de operativa stegen från identifiering till utlämnande, snarare än att återge varje del av den fullständiga modellen.
Steg 1: Identifiering och tidig bedömning av ärendet
Identifieringen är det steg där ni avgränsar ärendet innan någon data flyttas. Målet är att besvara två frågor: vilka data finns och vilka kan vara relevanta?
Detta steg omfattar kartläggning av datakällor – e-postservrar, molnlagring, samarbetsplattformar, mobila enheter och tredjepartsarkiv – samt identifiering av informationsansvariga som sannolikt innehar relevant information. En tidig bedömning av ärendet (ECA) genomförs parallellt och gör det möjligt för juridiska team att utvärdera dokumentvolym, centrala teman och risker innan de bestämmer sig för en insamlingsstrategi.
Jag rekommenderar att du involverar IT omedelbart i det här skedet. Juridiska team har sällan en fullständig bild av var ESI finns i organisationen. En snabb datakarta tidigt i processen förhindrar den smärtsamma upptäckten av en bortglömd SharePoint-webbplats eller Slack-arbetsyta tre månader in i ärendet.
Steg 2: Bevarande och juridiskt bevarandeåläggande
Bevarandet träder i kraft så snart en rättsprocess rimligen kan förutses. Det innebär att rutinmässiga raderingspolicyer tillfälligt upphävs och att meddelanden om juridiskt bevarandeåläggande skickas till alla relevanta informationsförvaltare.
Enligt FRCP 37(e) kan domstolar utdöma sanktioner när ESI går förlorad eftersom rimliga åtgärder inte vidtogs för att bevara den. Rättsfallslinjen Zubulake v. UBS Warburg fastställde den nuvarande förväntningen: utfärda bevarandeålägganden skyndsamt, bekräfta mottagandet och följ upp uteblivna svar.
Meddelanden om bevarandeålägganden bör dokumenteras och följas upp. Informationsförvaltarnas bekräftelser är viktiga – om ett bevarandeåläggande ifrågasätts vill du ha ett register som visar att det utfärdades och bekräftades. I ärenden med fler än ett fåtal informationsförvaltare är programvara för juridiska bevarandeålägganden, som automatiserar påminnelser och loggar svar, värd investeringen.
Steg 3: Insamling
Insamling är processen att samla in ESI från identifierade källor på ett forensiskt korrekt sätt. Hur du går tillväga beror på ärendets komplexitet och de datatyper som berörs.
Vid rättsprocesser med höga insatser bevarar forensisk insamling metadata och upprätthåller en obruten beviskedja – ett krav för att kunna försvara insamlingens tillförlitlighet om äktheten senare ifrågasätts. I mindre ärenden kan riktad självinsamling av informationsförvaltarna vara acceptabel, även om den medför en högre risk för ofullständiga eller inkonsekventa resultat.
“Det här mindre problemet kan bli en betydande juridisk risk när beviskedjan ska styrkas i domstol.”
Molnplattformar ökar komplexiteten. Insamling från Microsoft 365, Google Workspace, Slack eller Salesforce kräver plattformsspecifika anslutningar och en förståelse för vad varje system behåller som standard. Ha koll på dina källor innan data flyttas – ännu en anledning till att tidig identifiering lönar sig.
Steg 4: Bearbetning, dubblettborttagning och avlägsnande av NIST-filer
Bearbetning omvandlar rådata som samlats in till ett granskningsbart format och minskar volymen genom gallring. Den avgör direkt hur mycket data ditt granskningsteam måste gå igenom.
De viktigaste bearbetningsuppgifterna är:
- Dubblettborttagning: Ta bort identiska eller nästan identiska dubblettdokument mellan informationsförvaltare så att granskarna inte läser samma e-posttråd flera gånger.
- Avlägsnande av NIST-filer: Filtrera bort kända systemfiler med hjälp av National Institute of Standards and Technologys (NIST) referensdatauppsättning. Operativsystemfiler och körbara programfiler är inte bevismaterial – avlägsnande av NIST-filer tar automatiskt bort dem.
- Metadataextrahering: Hämta datum, författare, filtyp och uppgifter om informationsförvaltare för användning vid granskning och produktion.
- Formatnormalisering: Konvertera originalfiler till ett standardiserat, indexerbart format – ofta TIFF eller sökbar PDF.
En aggressiv men försvarbar gallring i det här skedet är ett av de mest direkta sätten att kontrollera granskningskostnaderna längre fram.
Steg 5: Granskning och kodning av sekretess
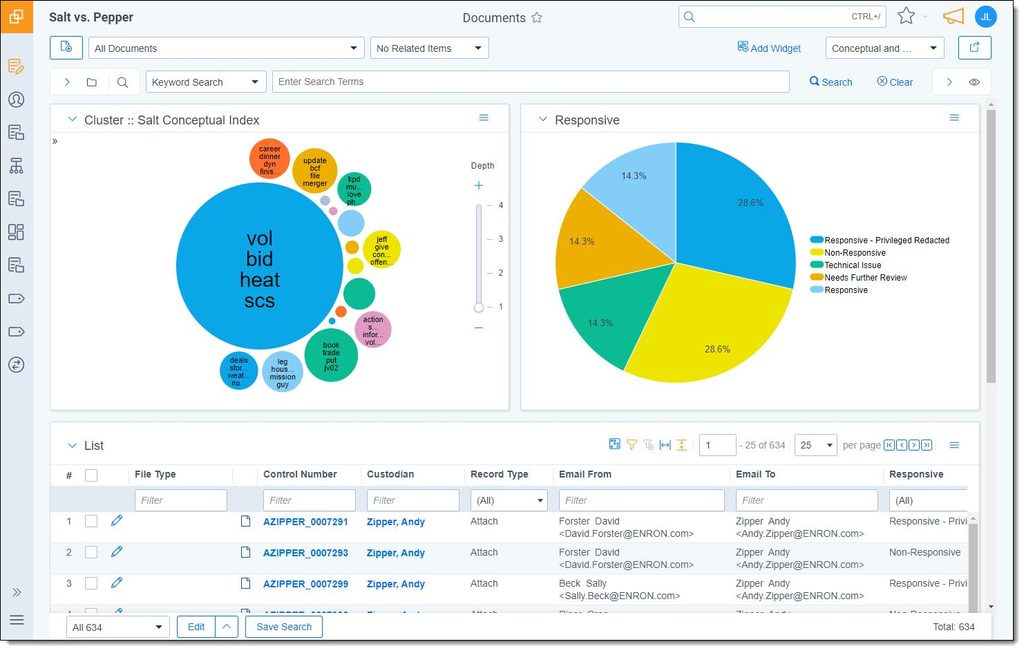
Dokumentgranskning är den del där jurister bedömer varje dokument utifrån relevans, om det ska lämnas ut och om det omfattas av sekretess. Historiskt sett har detta varit den dyraste delen av processen – och den som tekniken har förändrat mest.
Enligt EDRM:s analys av utgifter för uppgifter inom elektronisk bevisupptäckt stod dokumentgranskning för 64 % av utgifterna för elektronisk bevisupptäckt 2024. Den andelen väntas minska i takt med att teknikassisterad granskning (TAR) hanterar mer av det första granskningsarbetet. TAR, även kallad prediktiv kodning, använder dokument som granskats av människor för att förutsäga relevans i en bredare datamängd. Kontinuerligt aktivt lärande (CAL) uppdaterar sin modell när granskarna kodar ytterligare dokument, vilket gör metoden särskilt användbar för stora eller föränderliga datamängder.
Vid granskning av privilegier måste varje dokument som potentiellt skyddas av advokat-klientprivilegium eller arbetsproduktprincipen flaggas och loggas. Privilegiefel i detta skede får allvarliga konsekvenser – flagga hellre generöst och förfina senare än att koda för snävt.
Steg 6: Analys och strategi för ärendet
Analysen fokuserar på mönster i hela datamängden snarare än på enskilda dokument. Det är här teamet går från ”vad säger det här dokumentet?” till ”vad berättar den här datamängden för oss om ärendet?”.
\u003cblockquote\u003e\u0022Söktermer kan fylla en mycket användbar funktion vid en första gallring, men vi vet alla att de är ofullkomliga.\u0022\u003c/blockquote\u003e
\u0026nbsp;
Analysverktyg stöder rekonstruktion av tidslinjer, konceptklustring, e-posttrådning och kommunikationsanalys. Dessa funktioner hjälper dig att identifiera viktiga relationer mellan dokumentansvariga, upptäcka luckor i dokumentationen och hitta värdefulla dokument innan de dyker upp i motpartens ombuds utlämnande.
Enligt min erfarenhet utnyttjas detta steg för lite. Team behandlar analys som ett tillägg efter granskningen i stället för som en integrerad del av processen. Om analysen genomförs tidigare – parallellt med eller till och med före den linjära granskningen – kan det förändra vilka dokument du prioriterar och hur du bygger upp berättelsen om ärendet.
Steg 7: Produktion och leverans
Produktion innebär leverans av granskade, relevanta och icke-privilegierade dokument till motpartens ombud, tillsynsmyndigheter eller domstolen. Att få formatet rätt är lika viktigt som att få dokumenten rätt.
Produktionsspecifikationer omfattar vanligtvis:
- Format: TIFF-bilder med extraherad text, originalfiler eller PDF – ofta fastställt genom ett domstolsbeslut eller ett överenskommet protokoll.
- Metadatafält: Vilka fält som följer med produktionen, inklusive dokumentansvarig, datum, filsökväg och filtyp.
- Bates-numrering: Sekventiella dokumentidentifierare som används som referens i vittnesförhör och inlagor.
- Laddningsfiler: Strukturerade filer (DAT, OPT) som gör det möjligt för den mottagande parten att importera produktionen till sin granskningsplattform.
- Privilegielogg: En logg över undanhållet material, dokument för dokument, inklusive datum, författare, mottagare och grunden för att materialet undanhålls.
Bekräfta produktionsspecifikationerna innan du slutför arbetsflödet för behandlingen. Att i efterhand formatera om en stor produktion är dyrt och kan undvikas.
Viktig teknik som driver moderna arbetsflöden för elektronisk bevisinhämtning
Teknik ersätter inte omdömet vid elektronisk bevisinhämtning – den minskar mängden data och arbete som ditt team måste hantera i varje steg. Det här är verktygen som gör störst skillnad:
- TAR och CAL: TAR 1.0 använder en mänskligt kodad startmängd för att träna en modell, medan TAR 2.0 (CAL) kontinuerligt uppdaterar modellen när granskare kodar ytterligare dokument. Dessa metoder hjälper juridiska team att prioritera relevant information och hantera stora dokumentmängder mer effektivt.
- Generativ AI: Verktyg för generativ AI stöder dokumentsammanfattning, märkning av frågor och klassificering av privilegier. Enligt prisundersökningen för elektronisk bevisinhämtning vintern 2026 var $0.26–$0.50 per dokument det vanligaste rapporterade prisintervallet för granskning med stöd av generativ AI bland respondenter som angav priser per dokument. Prismodellerna varierar, och juridiska team måste fortfarande utvärdera riskerna för hallucinationer, möjligheten att granska processen samt kraven på validering innan tekniken införs.
- Analys: Konceptklustring, e-posttrådning och kommunikationskartläggning hjälper team att prioritera dokument och rekonstruera tidslinjer utan att läsa allt manuellt.
- Molnbaserade plattformar: Molnbaserade verktyg för elektronisk bevisinhämtning erbjuder snabbare behandling, flexibel skalning och mer förutsägbara priser än lokalt installerade system. Leta efter plattformar som integrerar insamling, behandling, granskning och produktion i en och samma miljö.
- Programvara för bevarandeorder: Automatiserar meddelanden till dokumentansvariga, spårar bekräftelser och skapar ett revisionsspår. I alla ärenden med flera dokumentansvariga är detta nödvändigt för att kunna försvara processen, inte bara något extra.
Teamets roller och ansvarsområden genom hela arbetsflödet
eDiscovery kräver nära samordning mellan juridik, IT och verksamheten. Brister i ansvarsfördelningen är där saker går fel. Använd den här tabellen för att kartlägga vem som leder och vem som stöder i varje steg:
| Steg | Leder | Stödjer |
|---|---|---|
| StegIdentifiering / ECA | LederIntern juridisk rådgivare, juridikverksamhet | StödjerIT, informationsförvaltning |
| StegBevarande / juridiskt bevarande | LederIntern juridisk rådgivare | StödjerJuridikverksamhet, IT, paralegaler |
| StegInsamling | LederIT, eDiscovery-leverantör | StödjerIntern juridisk rådgivare, juridikverksamhet |
| StegBearbetning | LedereDiscovery-leverantör | StödjerIT |
| StegGranskning | LederExtern juridisk rådgivare, kontraktsjurister | StödjerJuridikverksamhet, paralegaler |
| StegAnalys | LederExtern juridisk rådgivare, juridikverksamhet | StödjereDiscovery-leverantör |
| StegUtlämnande | LederExtern juridisk rådgivare, eDiscovery-leverantör | StödjerJuridikverksamhet, IT |
Några saker som jag skulle lägga till utifrån min erfarenhet:
- Juridikverksamheten fungerar ofta som samordningslager mellan juridik och IT. I större ärenden förhindrar en särskilt utsedd kontaktperson inom juridikverksamheten förseningar vid överlämningspunkterna.
- IT har ofta ingen insyn i vad juridikavdelningen gör förrän en begäran om insamling kommer in. Genom att involvera IT i identifieringen – innan några data flyttas – undviker man sista minuten-paniken.
- Leverantörer varierar kraftigt när det gäller omfattning. Vissa erbjuder heltäckande hanterad granskning, medan andra endast hanterar bearbetning och hosting. Ta reda på vad du köper innan ärendet inleds.
More Articles
Kostnadsdrivare i eDiscovery-arbetsflödet och hur du kontrollerar dem
Den största kostnadshävstången inom eDiscovery är datavolymen. Ju mindre data du för genom arbetsflödet, desto mindre betalar du i varje efterföljande steg. Här är de främsta kostnadsdrivarna och var du kan sätta in motåtgärder:
- Insamlingens omfattning: Breda listor över informationsinnehavare och insamling av hela inkorgar driver upp alla efterföljande kostnader. Riktad insamling – avgränsad efter datumintervall, filtyp och nyckelord – minskar volymen utan att försvaga möjligheten att försvara processen.
- Bearbetningsavgifter: Bearbetning kan kosta cirka $25–$100 per GB, beroende på datavolym, leverantörsavtal och bearbetningskrav. Enligt eDiscovery Insiders prisguide ligger konkurrenskraftiga bearbetningspriser vanligtvis mellan $50 och $100 per GB, medan upplägg för stora volymer kan vara billigare. Dubbletteliminering och de-NISTning bidrar till att minska mängden data som måste hostas och granskas.
- Hostingavgifter: Månatliga avgifter per GB ackumuleras snabbt i långvariga ärenden. Förhandla i förväg om fasta avgifter eller paketpriser och bekräfta om dubbletteliminering tillämpas innan hostingkostnaderna beräknas.
- Granskningsarbete: Juridisk granskning och bedömning av sekretess och privilegium kan driva upp eDiscovery-kostnaderna avsevärt, särskilt när stora dokumentvolymer kräver manuell genomgång. Genom att använda TAR eller validerad förstagranskning med stöd av generativ AI kan arbetsbelastningen minskas och teamen kan prioritera dokument som kräver närmare granskning.
- Formatändringar i ett sent skede: Genom att tidigt komma överens om specifikationerna för utlämnandet undviker man kostsam omformatering. Inför formatkraven i planen för insamling och bearbetning redan från början.
Jag skulle uppmana varje team att följa upp kostnaderna per steg och ärende. Det är svårt att förhandla fram bättre priser eller motivera investeringar i teknik utan basdata om vart pengarna faktiskt tar vägen.
Bästa praxis för ett försvarbart och repeterbart eDiscovery-arbetsflöde
Ett försvarbart arbetsflöde handlar inte bara om att göra rätt saker – det handlar också om att kunna visa att du gjorde dem. Dessa metoder gör processen både robust och dokumenterbar:
- Skapa en datakarta före varje ärende: Ta reda på var ESI finns, vem som kontrollerar den och vilka lagringspolicyer som gäller. Det gör identifieringen snabbare och bevarandet mer fullständigt.
- Utfärda bevarandebeslut omedelbart och följ upp bekräftelser: Förlita dig inte på informell kommunikation. Använd programvara för bevarandebeslut eller åtminstone ett spårbart e-postmeddelande med krav på svar. Dokumentera allt.
- Avgränsa proportionerligt: Samarbeta med juridiskt ombud för att fastställa insamlingsparametrar enligt FRCP 26(b)(1). Proportionalitet är en erkänd standard – använd den för att invända mot alltför omfattande begäranden.
- Dokumentera varje beslut om behandling: Filter för borttagning av icke-relevanta filer enligt NIST, begränsningar av datumintervall, logik för sökord – allt ska loggas och sparas. Om din process ifrågasätts är dokumentationen ditt försvar.
- Validera TAR innan granskningen avslutas: Innan du förlitar dig på prediktiv kodning för att avsluta ett dokumentunderlag ska du genomföra ett statistiskt giltigt kvalitetskontrollurval för att bekräfta att fullständighet och precision uppfyller de överenskomna tröskelvärdena.
- Kom överens skriftligen om specifikationerna för utlämnandet: Skaffa en gemensam överenskommelse eller ett domstolsbeslut som omfattar format, metadatafält och krav på sekretessförteckning innan du lämnar ut något.
- Genomför uppföljningar efter avslutade ärenden: När varje ärende har avslutats ska du gå igenom arbetet med teamet. Var ökade kostnaderna kraftigt? Vad tog längre tid än väntat? För tillbaka dessa insikter till nästa arbetsflöde.
Att kunna upprepas innebär inte att arbetsflödet måste vara stelt. Ditt arbetsflöde bör vara tillräckligt dokumenterat för att kunna försvaras och tillräckligt flexibelt för att kunna anpassas efter datatyperna och komplexiteten i varje ärende.
Hitta rätt eDiscovery-programvara för ditt arbetsflöde
Ett försvarbart eDiscovery-arbetsflöde är beroende av att ha rätt verktyg för att hantera bevarande, insamling, behandling, granskning och utlämnande. Läs min guide till den bästa eDiscovery-programvaran för att jämföra plattformar, utvärdera deras funktioner och hitta en lösning som passar ditt juridiska teams behov.