Key Takeaways
Grundlagen des Arbeitsablaufs: Ein klar definierter eDiscovery-Arbeitsablauf ist entscheidend, um digitale Beweismittel in Rechtsangelegenheiten zu identifizieren, zu sichern und bereitzustellen.
Kostenmanagement: Die Kontrolle des Datenvolumens, eine frühzeitige Fallplanung und der Einsatz von Technologie sind die wichtigsten Stellschrauben zur Senkung der eDiscovery-Kosten.
Technologieintegration: Moderne eDiscovery-Arbeitsabläufe profitieren von technologiegestützter Prüfung, Analysen und cloudbasierten Werkzeugen, um Prüfung, Analyse und Bereitstellung zu optimieren.
Teamkoordination: Effektive Arbeitsabläufe erfordern klare Zuständigkeiten und eine gute Kommunikation zwischen Rechtsabteilung, IT, operativen Teams und externen Dienstleistern in jeder Projektphase.
Verfahren zur Nachvollziehbarkeit: Die Dokumentation jedes Schritts und jeder Entscheidung stellt sicher, dass Ihr eDiscovery-Arbeitsablauf einer rechtlichen Prüfung und Compliance-Audits standhält.
Ein eDiscovery-Workflow beschreibt, wie Rechtsteams elektronisch gespeicherte Informationen für Rechtsstreitigkeiten oder Untersuchungen identifizieren, sichern, sammeln, prüfen und bereitstellen. Ohne einen definierten Prozess riskieren Sie übersehene Daten, Lücken bei der Verteidigungsfähigkeit und schnell ausufernde Kosten.
Meiner Erfahrung nach entstehen die größten Risiken durch reaktive, unstrukturierte Prozesse, die unter Zeitdruck entwickelt wurden. Dieser Leitfaden behandelt jede Phase – von der frühen Fallbewertung bis zur Bereitstellung – sowie Teamrollen, Kostentreiber, zentrale Technologien und bewährte Verfahren. Die richtige eDiscovery-Software verschafft Ihnen bei nahezu jedem Schritt einen echten Vorteil.
10 Beste eDiscovery-Workflow-Auswahl
Here's my pick of the 10 best software from the 10 tools reviewed.
Klicks auf die untenstehenden Links können eine Provision einbringen, die unsere unabhängige Prüfung und Bewertung von Software und Diensten unterstützt. Erfahren Sie mehr darüber, wie wir transparent bleiben.
Was ist ein eDiscovery-Workflow?
Ein eDiscovery-Workflow ist der durchgängige Prozess, den Rechtsteams befolgen, um elektronisch gespeicherte Informationen (ESI) als Reaktion auf Rechtsstreitigkeiten, Untersuchungen oder behördliche Anfragen zu identifizieren, zu sichern, zu sammeln, zu verarbeiten, zu prüfen und bereitzustellen. Er bildet das operative Rückgrat jedes Streit- oder Compliance-Falls, bei dem digitale Daten eine Rolle spielen.
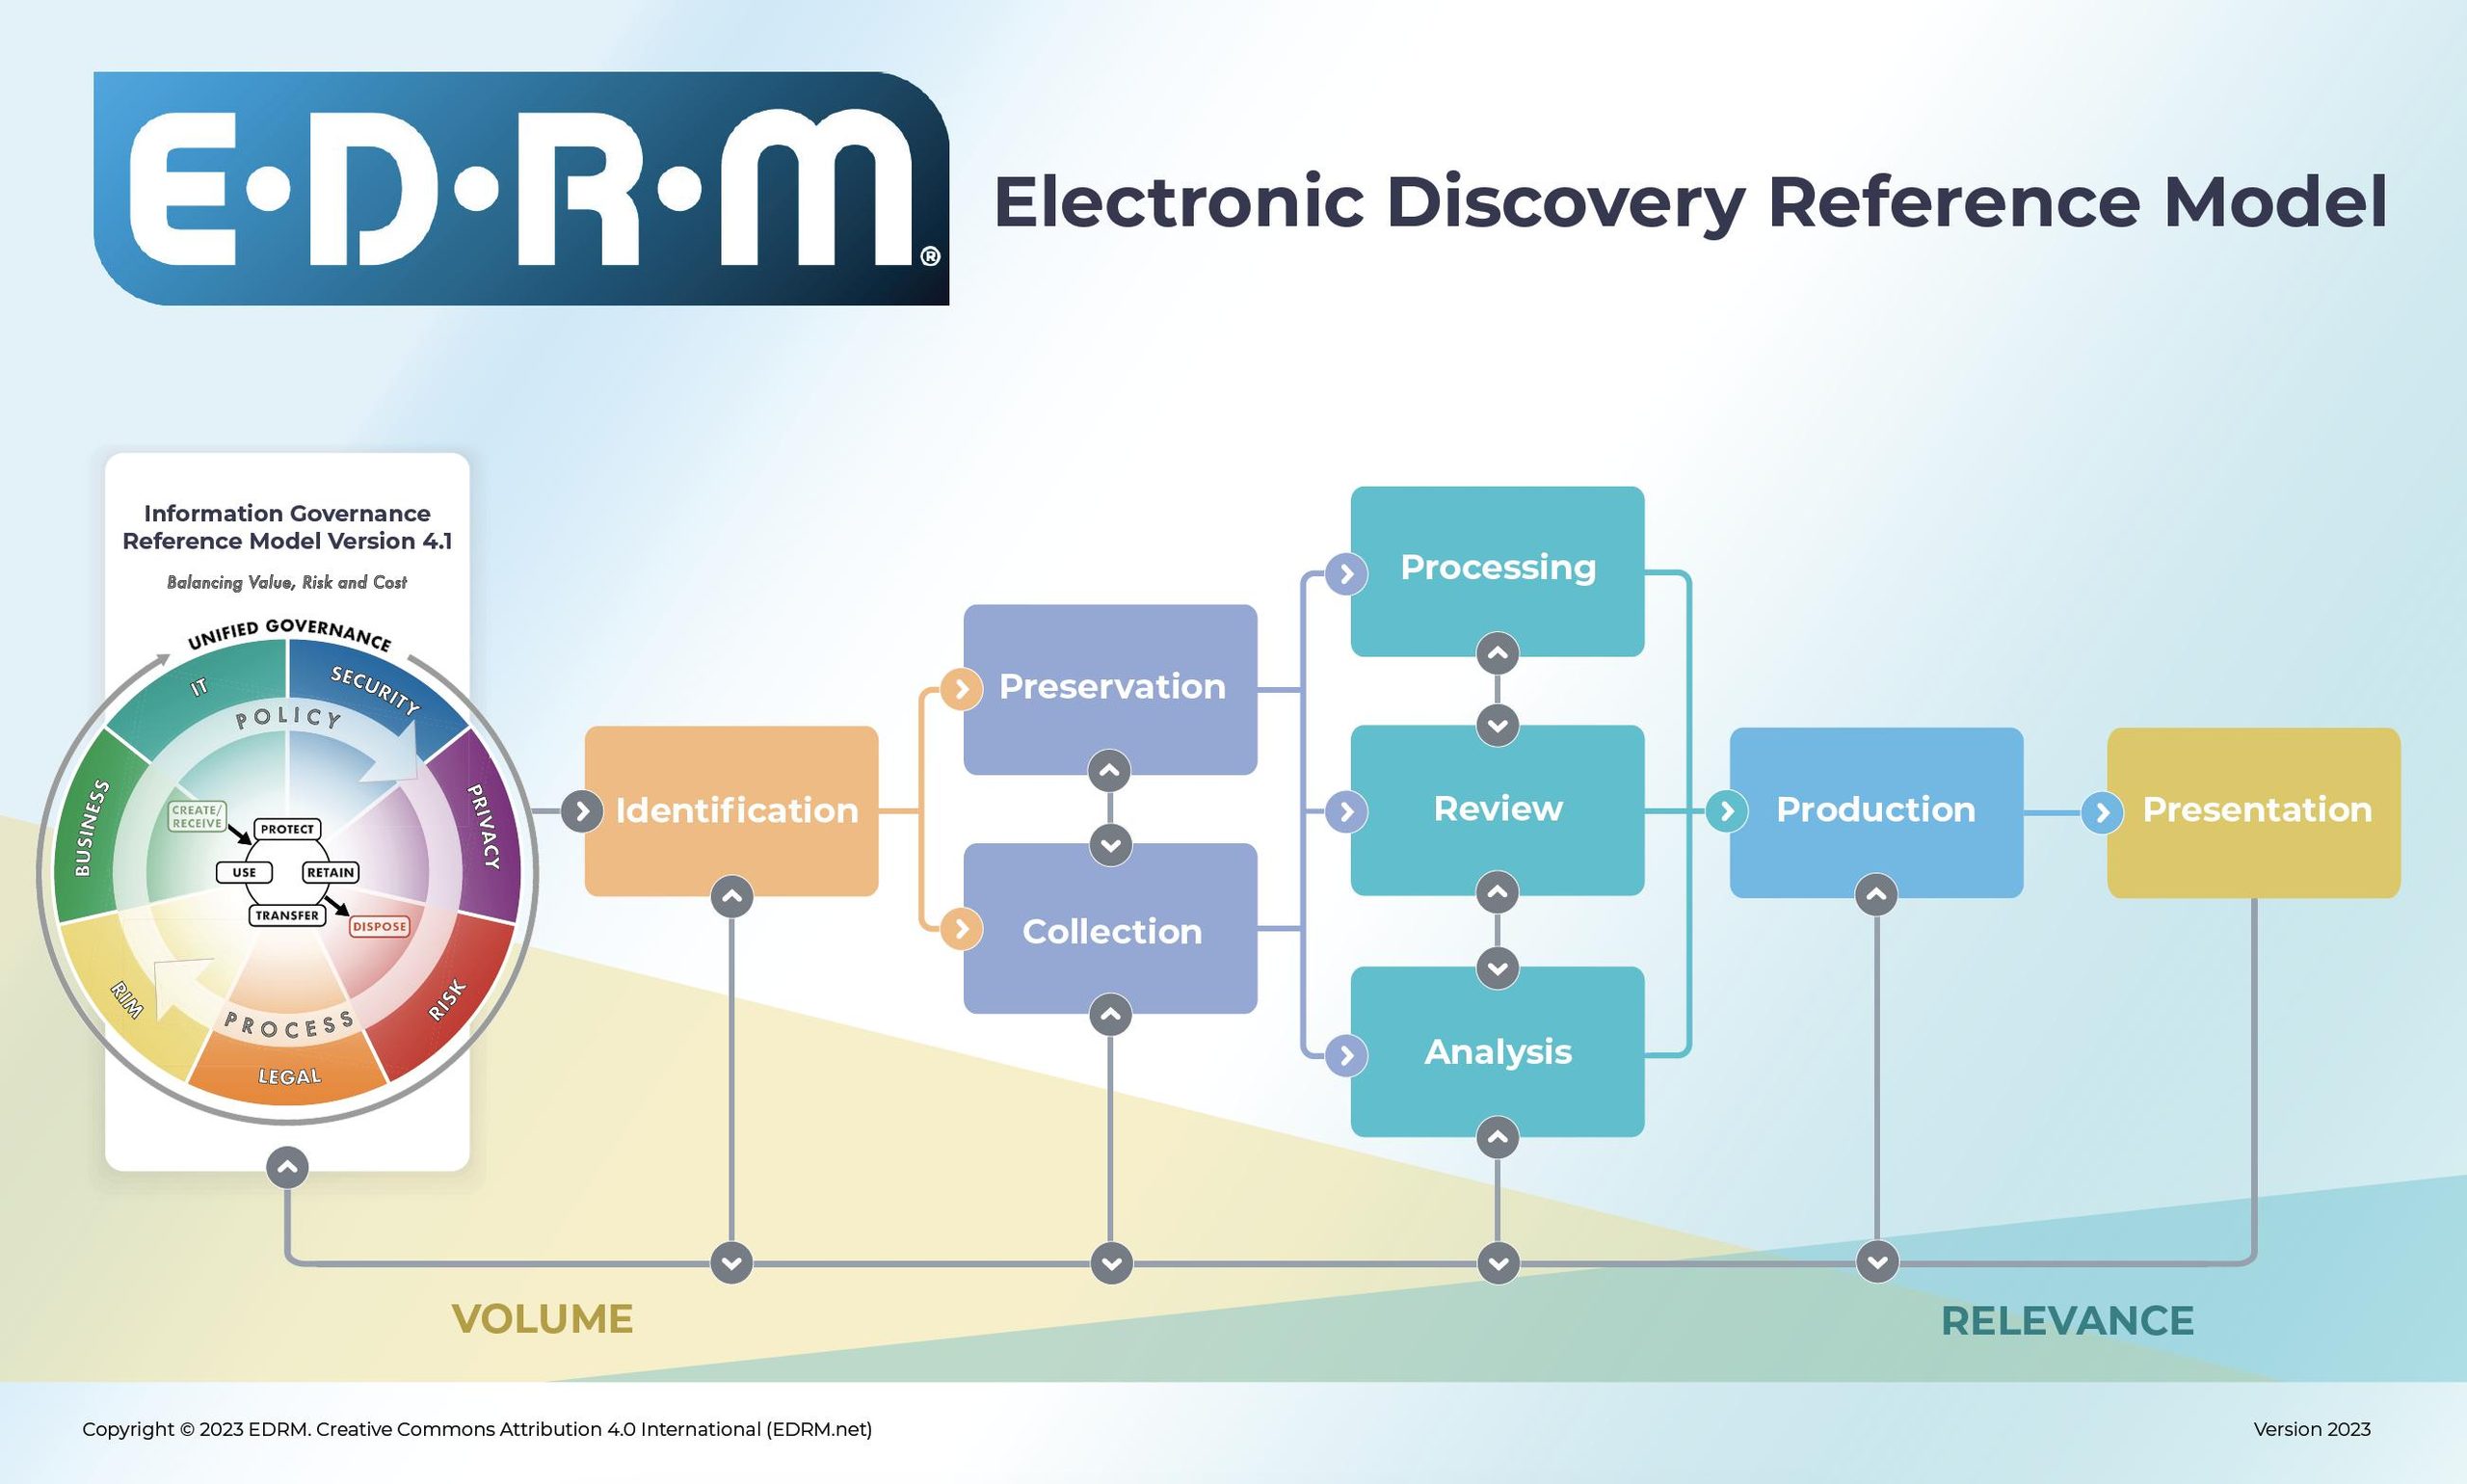
Die meisten eDiscovery-Workflows orientieren sich am Referenzmodell für elektronische Beweiserhebung (EDRM), einem weithin anerkannten Rahmenwerk, das den Prozess von der Informationsverwaltung bis zur abschließenden Präsentation strukturiert. Das EDRM schreibt keine Software oder Vorgehensweisen vor – es stellt allen Beteiligten ein gemeinsames Vokabular zur Verfügung.
Stellen Sie sich den Workflow als Trichter vor. Zu Beginn steht eine potenziell riesige Menge an ESI aus verschiedenen Datenverantwortlichen, Systemen und geografischen Regionen. Jede Phase grenzt diese Menge weiter ein – bei der Verarbeitung werden Systemdateien und Duplikate entfernt, bei der Prüfung wird ermittelt, was tatsächlich relevant ist –, bis nur noch das übrig bleibt, was bereitgestellt werden muss.
Warum ein definierter eDiscovery-Workflow wichtig ist
Ein definierter Workflow unterscheidet einen verteidigungsfähigen Prozess von einem kostspieligen, chaotischen Vorgehen. Ohne einen solchen Prozess treffen Teams unter Zeitdruck Entscheidungen, übersehen Datenverantwortliche und setzen sich unnötig dem Risiko einer Vernichtung oder Veränderung von Beweismitteln aus.
Gerichte beurteilen Entscheidungen zur Sicherung und Sammlung anhand eines Maßstabs der Angemessenheit, nicht der Perfektion. Angemessenheit erfordert jedoch Dokumentation und Konsistenz. Laut dem Rechtsprechungsbericht 2024 von eDiscovery Assistant gehörten Sanktionen zu den Themen, die in 1.456 eDiscovery-Entscheidungen im Jahr 2024 gekennzeichnet wurden. Das bedeutet zwar nicht, dass in jedem Fall Sanktionen verhängt wurden, es zeigt jedoch, wie häufig das Vorgehen bei der Beweiserhebung umstritten ist. Ein wiederholbarer Workflow liefert eine dokumentierte Grundlage, wenn solche Entscheidungen angefochten werden.
Effizienz ist der andere entscheidende Faktor. Wenn Sie wissen, was eine Aufbewahrungsanordnung auslöst, wer für jede Phase verantwortlich ist und welche Tools die Verarbeitung und Prüfung übernehmen, verbringen Sie weniger Zeit mit Improvisieren und mehr Zeit mit tatsächlich wichtigen Aufgaben.
Die Kernphasen des eDiscovery-Workflows
Die folgenden sieben Phasen orientieren sich an den Kernaktivitäten des Referenzmodells für elektronische Beweiserhebung (EDRM) und wurden zu einem praktischen Workflow für Rechtsteams weiterentwickelt. Das frühere EDRM-Rahmenwerk umfasste neun Phasen, darunter Informationsverwaltung und Präsentation. Diese Aktivitäten werden hier nicht ausgeschlossen: Die Informationsverwaltung unterstützt den gesamten Lebenszyklus der Beweiserhebung, während die Präsentation typischerweise nach der Bereitstellung bei Anhörungen oder der Vorbereitung auf einen Prozess erfolgt.
Das aktualisierte EDRM 2.0, das am 1. September 2026 veröffentlicht wurde, legt größeren Wert auf Informationsverwaltung, kontinuierliche Analyse und eine nachweisbar ordnungsgemäße Verwertung. Dieser Leitfaden mit sieben Phasen konzentriert sich auf die operativen Schritte von der Identifizierung bis zur Bereitstellung, statt alle Bestandteile des vollständigen Modells zu wiederholen.
Phase 1: Identifizierung und frühe Fallbewertung
Bei der Identifizierung grenzen Sie den Fall ein, bevor Daten verschoben werden. Ziel ist es, zwei Fragen zu beantworten: Welche Daten existieren und welche könnten relevant sein?
In dieser Phase werden Datenquellen erfasst – E-Mail-Server, Cloud-Speicher, Kollaborationsplattformen, mobile Geräte und Repositorien von Drittanbietern – und die Datenverantwortlichen identifiziert, die wahrscheinlich relevante Informationen besitzen. Parallel dazu findet eine frühzeitige Fallbewertung (ECA) statt, bei der Rechtsteams Dokumentenmenge, zentrale Themen und Risiken bewerten können, bevor sie sich auf eine Erfassungsstrategie festlegen.
Ich würde empfehlen, die IT-Abteilung in dieser Phase sofort einzubeziehen. Rechtsteams haben selten einen vollständigen Überblick darüber, wo sich ESI im gesamten Unternehmen befindet. Eine schnelle Datenübersicht zu Beginn verhindert, dass man drei Monate nach Beginn der Angelegenheit eine vergessene SharePoint-Website oder einen Slack-Arbeitsbereich entdeckt.
Phase 2: Beweissicherung und rechtliche Aufbewahrungsanordnung
Die Beweissicherung beginnt in dem Moment, in dem ein Rechtsstreit vernünftigerweise absehbar wird. Das bedeutet, routinemäßige Löschrichtlinien auszusetzen und allen relevanten Datenverantwortlichen Mitteilungen über die rechtliche Aufbewahrungsanordnung zuzustellen.
Gemäß FRCP 37(e) können Gerichte Sanktionen verhängen, wenn ESI verloren geht, weil keine angemessenen Maßnahmen zu ihrer Sicherung ergriffen wurden. Die Rechtsprechung in Zubulake v. UBS Warburg hat die derzeitige Erwartung etabliert: Aufbewahrungsanordnungen unverzüglich erlassen, den Erhalt bestätigen und bei ausbleibenden Antworten nachfassen.
Mitteilungen über Aufbewahrungsanordnungen sollten dokumentiert und nachverfolgt werden. Bestätigungen der Datenverantwortlichen sind wichtig – falls eine Aufbewahrungsanordnung angefochten wird, sollte ein Nachweis vorliegen, aus dem hervorgeht, dass sie erlassen und bestätigt wurde. Bei jeder Angelegenheit mit mehr als einer Handvoll Datenverantwortlicher lohnt sich der Einsatz einer Software für Aufbewahrungsanordnungen, die Erinnerungen automatisiert und Antworten protokolliert.
Phase 3: Datenerfassung
Bei der Datenerfassung werden ESI aus den identifizierten Quellen auf forensisch einwandfreie Weise zusammengetragen. Das Vorgehen hängt von der Komplexität der Angelegenheit und den beteiligten Datentypen ab.
Bei Rechtsstreitigkeiten mit hohem Risiko bewahrt die forensische Erfassung Metadaten und gewährleistet eine lückenlose Beweiskette – eine Voraussetzung für die Verteidigungsfähigkeit, falls die Authentizität später angezweifelt wird. Bei kleineren Angelegenheiten kann eine gezielte Selbsterfassung durch Datenverantwortliche akzeptabel sein, obwohl dabei ein höheres Risiko unvollständiger oder uneinheitlicher Ergebnisse besteht.
Mary Mack erklärt, dass das Verschieben elektronischer Dateien zwischen Geräten wichtige Metadaten verändern kann, darunter Erstellungsdaten und Informationen zum Eigentümer. Selbst geringfügige Änderungen können Fragen zur Authentizität von Beweismitteln und zu ihrer Beweiskette aufwerfen.
Dieses geringfügige Problem kann bei der Authentifizierung der Beweiskette vor Gericht zu einem erheblichen rechtlichen Risiko werden.
\u0026nbsp;
Cloud-Plattformen bringen zusätzliche Komplexität mit sich. Die Erfassung aus Microsoft 365, Google Workspace, Slack oder Salesforce erfordert plattformspezifische Konnektoren und ein Verständnis dafür, welche Daten jedes System standardmäßig aufbewahrt. Machen Sie sich mit Ihren Quellen vertraut, bevor Daten verschoben werden – ein weiterer Grund, warum sich eine frühzeitige Identifizierung auszahlt.
Phase 4: Verarbeitung, Deduplizierung und Aussortieren von NIST-Dateien
Bei der Verarbeitung werden die erfassten Rohdaten in ein überprüfbares Format umgewandelt und durch Aussortierung reduziert. Sie bestimmt unmittelbar, wie viele Daten das Prüfungsteam bearbeiten muss.
Die zentralen Verarbeitungsschritte sind:
- Deduplizierung: Entfernen identischer oder nahezu identischer Dokumente über mehrere Datenverantwortliche hinweg, damit Prüfer nicht dieselbe E-Mail-Kette mehrfach lesen.
- Aussortieren von NIST-Dateien: Herausfiltern bekannter Systemdateien mithilfe des Referenzdatensatzes des National Institute of Standards and Technology (NIST). Betriebssystemdateien und ausführbare Softwaredateien sind keine Beweismittel – durch das Aussortieren von NIST-Dateien werden sie automatisch entfernt.
- Extraktion von Metadaten: Erfassen von Datumsangaben, Autoren, Dateitypen und Datenverantwortlichen zur Verwendung bei der Prüfung und Vorlage.
- Formatnormalisierung: Umwandlung nativer Dateien in ein standardisiertes, indexierbares Format – häufig TIFF oder durchsuchbare PDF-Dateien.
Eine konsequente, aber vertretbare Aussortierung in dieser Phase ist eine der direktesten Möglichkeiten, die später anfallenden Prüfungskosten zu kontrollieren.
Phase 5: Prüfung und Kennzeichnung der Vertraulichkeit
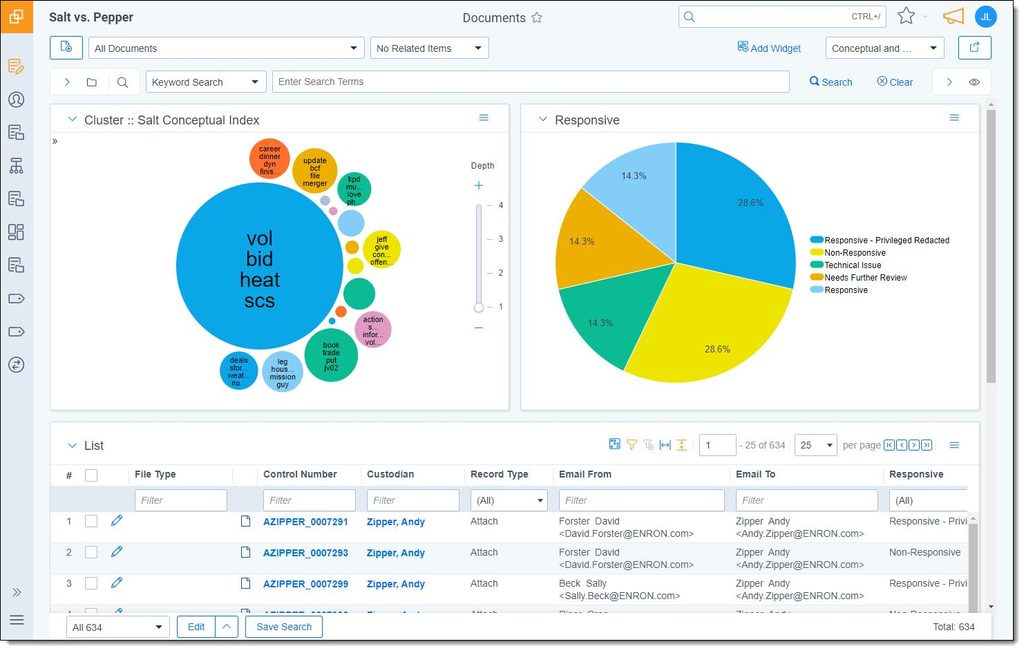
Bei der Dokumentenprüfung beurteilen Anwälte jedes Dokument hinsichtlich Relevanz, Auskunftsfähigkeit und Vertraulichkeit. Historisch gesehen ist dies der teuerste Teil des Prozesses – und zugleich derjenige, der durch Technologie am stärksten verändert wurde.
Nach der Analyse der eDiscovery-Aufwendungen durch EDRM entfielen 2024 64 % der eDiscovery-Aufwendungen auf die Dokumentenprüfung. Dieser Anteil wird voraussichtlich zurückgehen, da die technologiegestützte Prüfung (TAR) mehr Arbeit der ersten Prüfrunde übernimmt. TAR, auch als prädiktive Kodierung bezeichnet, verwendet von Menschen geprüfte Dokumente, um die Relevanz in einem größeren Datensatz vorherzusagen. Kontinuierliches aktives Lernen (CAL) aktualisiert sein Modell, während Prüfer zusätzliche Dokumente codieren, wodurch es besonders für große oder sich verändernde Datensätze geeignet ist.
Bei der Prüfung auf privilegierte Inhalte muss jedes Dokument, das möglicherweise durch das Anwaltsgeheimnis oder die Doktrin des Arbeitsergebnisses geschützt ist, gekennzeichnet und protokolliert werden. Fehler bei der Prüfung auf privilegierte Inhalte haben in dieser Phase schwerwiegende Folgen—lieber großzügig kennzeichnen und anschließend verfeinern, statt zu wenig zu codieren.
Phase 6: Analyse und Fallstrategie
Bei der Analyse geht es eher um Muster in den Daten als um einzelne Dokumente. Hier wechselt das Team von der Frage „Was sagt dieses Dokument aus?“ zu „Was sagen uns diese Daten über den Fall?“
\u0022Suchbegriffe können bei einer ersten Aussonderung sehr nützlich sein, aber wir wissen alle, dass sie unvollkommen sind.\u0022\r\n\r\n\u0026nbsp;
Analysetools unterstützen die Rekonstruktion von Zeitabläufen, die Clusterbildung nach Konzepten, die Gruppierung von E-Mails nach Gesprächsverläufen und die Kommunikationsanalyse. Diese Funktionen helfen Ihnen dabei, wichtige Beziehungen zwischen Datenverantwortlichen zu erkennen, Lücken in der Dokumentation aufzuspüren und besonders wertvolle Dokumente aufzudecken, bevor sie in der Produktion der gegnerischen Partei auftauchen.
Meiner Erfahrung nach wird diese Phase zu wenig genutzt. Teams betrachten Analysen als nachträgliche Ergänzung zur Prüfung statt als integrierten Bestandteil des Prozesses. Wenn Analysen früher durchgeführt werden—parallel zur linearen Prüfung oder sogar davor—kann dies verändern, welche Dokumente Sie priorisieren und wie Sie die Falldarstellung aufbauen.
Phase 7: Produktion und Übermittlung
Die Produktion ist die Übermittlung geprüfter, relevanter und nicht privilegierter Dokumente an die gegnerische Partei, Aufsichtsbehörden oder das Gericht. Das richtige Format ist ebenso wichtig wie die Auswahl der richtigen Dokumente.
Produktionsspezifikationen umfassen typischerweise:
- Format: TIFF-Bilder mit extrahiertem Text, Dateien im nativen Format oder PDF—häufig durch eine gerichtliche Anordnung oder ein vereinbartes Protokoll vorgegeben.
- Metadatenfelder: Welche Felder der Produktion beigefügt werden, einschließlich Datenverantwortlichem, Datum, Dateipfad und Dateityp.
- Bates-Nummerierung: Fortlaufende Dokumentenkennungen, die als Referenz in Vernehmungen und Schriftsätzen verwendet werden.
- Ladedateien: Strukturierte Dateien (DAT, OPT), die es der empfangenden Partei ermöglichen, die Produktion in ihre Prüfplattform zu importieren.
- Protokoll privilegierter Inhalte: Ein dokumentweises Protokoll zurückgehaltener Materialien mit Angaben zu Datum, Autor, Empfänger und Grundlage der Zurückhaltung.
Bestätigen Sie die Produktionsspezifikationen, bevor Sie Ihren Verarbeitungsablauf abschließen. Eine nachträgliche Formatierung einer umfangreichen Produktion ist teuer und vermeidbar.
Wichtige Technologien für moderne eDiscovery-Arbeitsabläufe
Technologie ersetzt bei eDiscovery nicht das Urteilsvermögen—sie reduziert in jeder Phase die Datenmenge und den Arbeitsaufwand, die Ihr Team bewältigen muss. Dies sind die Werkzeuge mit der größten Wirkung:
- TAR und CAL: TAR 1.0 verwendet einen von Menschen codierten Startdatensatz, um ein Modell zu trainieren, während TAR 2.0 (CAL) das Modell kontinuierlich aktualisiert, sobald Prüfer zusätzliche Dokumente codieren. Diese Ansätze helfen Rechtsteams, relevante Informationen zu priorisieren und große Dokumentenmengen effizienter zu verwalten.
- Generative KI: GenAI-Tools unterstützen die Zusammenfassung von Dokumenten, die Kennzeichnung von Sachverhalten und die Klassifizierung privilegierter Inhalte. Laut der eDiscovery-Preisumfrage Winter 2026 lag der am häufigsten gemeldete Preisbereich für GenAI-gestützte Prüfungen unter den Befragten, die Preise pro Dokument angaben, bei $0.26–$0.50 pro Dokument. Die Preismodelle unterscheiden sich, und Rechtsteams müssen vor der Einführung weiterhin die Risiken von Halluzinationen, die Nachprüfbarkeit und die Anforderungen an die Validierung bewerten.
- Analysen: Konzept-Clustering, E-Mail-Threading und die Zuordnung von Kommunikation helfen Teams, Dokumente zu priorisieren und Zeitabläufe zu rekonstruieren, ohne alles manuell lesen zu müssen.
- Cloudbasierte Plattformen: Cloudnative eDiscovery-Tools bieten eine schnellere Verarbeitung, flexible Skalierung und besser vorhersehbare Preise als lokale Systeme. Achten Sie auf Plattformen, die Erfassung, Verarbeitung, Prüfung und Produktion in einer einzigen Umgebung integrieren.
- Software für rechtliche Beweissicherung: Automatisiert Mitteilungen an Verwahrer, verfolgt Bestätigungen und erstellt einen Prüfpfad. Bei Angelegenheiten mit mehreren Verwahrern ist dies eine unverzichtbare Voraussetzung für die Verteidigungsfähigkeit und kein optionales Extra.
Rollen und Verantwortlichkeiten des Teams im gesamten Arbeitsablauf
eDiscovery erfordert eine enge Abstimmung zwischen Recht, IT und Betrieb. Lücken bei den Zuständigkeiten sind die Ursache vieler Probleme. Verwenden Sie diese Tabelle, um zuzuordnen, wer in jeder Phase die Leitung übernimmt und wer unterstützt:
| Phase | Leitung | Unterstützung |
|---|---|---|
| PhaseIdentifizierung / ECA | LeitungUnternehmensjuristen, Rechtsmanagement | UnterstützungIT, Dokumentenmanagement |
| PhaseAufbewahrung / rechtliche Beweissicherung | LeitungUnternehmensjuristen | UnterstützungRechtsmanagement, IT, Rechtsanwaltsfachangestellte |
| PhaseErfassung | LeitungIT, eDiscovery-Anbieter | UnterstützungUnternehmensjuristen, Rechtsmanagement |
| PhaseVerarbeitung | LeitungeDiscovery-Anbieter | UnterstützungIT |
| PhasePrüfung | LeitungExterne Rechtsberater, Vertragsanwälte | UnterstützungRechtsmanagement, Rechtsanwaltsfachangestellte |
| PhaseAnalyse | LeitungExterne Rechtsberater, Rechtsmanagement | UnterstützungeDiscovery-Anbieter |
| PhaseProduktion | LeitungExterne Rechtsberater, eDiscovery-Anbieter | UnterstützungRechtsmanagement, IT |
Einige Punkte, die ich aus meiner Erfahrung ergänzen würde:
- Rechtsmanagement fungiert häufig als Koordinationsebene zwischen Recht und IT. Bei größeren Angelegenheiten verhindert die Benennung eines festen Ansprechpartners im Rechtsmanagement Verzögerungen an den Übergabepunkten.
- IT hat oft keinen Einblick in die Aktivitäten der Rechtsabteilung, bis eine Anfrage zur Erfassung eintrifft. Wenn die IT bereits bei der Identifizierung eingebunden wird – bevor Daten verschoben werden –, lassen sich hektische kurzfristige Aktionen vermeiden.
- Anbieter unterscheiden sich hinsichtlich ihres Leistungsumfangs erheblich. Einige bieten eine vollständig verwaltete Prüfung an, andere übernehmen nur die Verarbeitung und das Hosting. Klären Sie vor Beginn der Angelegenheit, was Sie tatsächlich einkaufen.
More Articles
Kostentreiber im eDiscovery-Arbeitsablauf und wie Sie sie kontrollieren
Der größte Kostenhebel bei eDiscovery ist das Datenvolumen. Je weniger Daten den Arbeitsablauf durchlaufen, desto weniger geben Sie in jeder nachgelagerten Phase aus. Hier sind die wichtigsten Kostentreiber und die Bereiche, in denen Sie gegensteuern können:
- Umfang der Erfassung: Breite Listen von Verwahrern und die Erfassung vollständiger Postfächer treiben sämtliche nachgelagerten Kosten in die Höhe. Eine gezielte Erfassung – eingegrenzt nach Zeitraum, Dateityp und Schlüsselwort – reduziert das Volumen, ohne die Verteidigungsfähigkeit zu beeinträchtigen.
- Verarbeitungsgebühren: Die Verarbeitung kann je nach Datenvolumen, Vereinbarungen mit dem Anbieter und Verarbeitungsanforderungen ungefähr $25–$100 pro GB kosten. Laut dem Preisleitfaden von eDiscovery Insider liegen wettbewerbsfähige Verarbeitungspreise üblicherweise zwischen $50 und $100 pro GB, während sie bei Vereinbarungen für große Volumen niedriger ausfallen können. Deduplizierung und De-NISTing tragen dazu bei, die Datenmenge zu reduzieren, die gehostet und geprüft werden muss.
- Hosting-Gebühren: Monatliche Gebühren pro GB summieren sich bei langwierigen Angelegenheiten schnell. Verhandeln Sie im Voraus über Pauschalpreise oder eine Komplettpreisgestaltung und klären Sie, ob die Deduplizierung angewendet wird, bevor die Hosting-Kosten berechnet werden.
- Prüfungsarbeit: Die Prüfung durch Anwälte und die Bewertung privilegierter Inhalte können erhebliche eDiscovery-Kosten verursachen, insbesondere wenn große Dokumentenmengen eine manuelle Untersuchung erfordern. Der Einsatz von TAR oder einer validierten GenAI-gestützten Erstprüfung kann den Arbeitsaufwand reduzieren und Teams dabei helfen, Dokumente zu priorisieren, die eine genauere Untersuchung erfordern.
- Formatänderungen in einer späten Phase: Eine frühzeitige Einigung auf Produktionsspezifikationen verhindert kostspielige Neuformatierungen. Integrieren Sie die Formatvorgaben von Anfang an in Ihren Erfassungs- und Verarbeitungsplan.
Ich würde jedes Team dazu anhalten, die Ausgaben für verschiedene Angelegenheiten nach Phasen zu erfassen. Ohne Ausgangsdaten darüber, wohin das Geld tatsächlich fließt, ist es schwierig, bessere Preise auszuhandeln oder Investitionen in Technologie zu rechtfertigen.
Bewährte Vorgehensweisen für einen rechtssicheren, wiederholbaren E-Discovery-Arbeitsablauf
Bei einem rechtssicheren Arbeitsablauf geht es nicht nur darum, die richtigen Schritte durchzuführen – Sie müssen auch nachweisen können, dass Sie sie durchgeführt haben. Diese Vorgehensweisen machen Ihren Prozess sowohl solide als auch dokumentierbar:
- Erstellen Sie vor jedem Fall eine Datenübersicht: Wissen Sie, wo ESI gespeichert ist, wer diese Daten kontrolliert und welche Aufbewahrungsrichtlinien gelten. Dadurch wird die Identifizierung schneller und die Sicherung vollständiger.
- Erlassen Sie Sicherungsanordnungen unverzüglich und verfolgen Sie die Bestätigungen: Verlassen Sie sich nicht auf informelle Mitteilungen. Verwenden Sie eine Software für Sicherungsanordnungen oder zumindest eine nachverfolgte E-Mail mit erforderlicher Rückmeldung. Dokumentieren Sie alles.
- Legen Sie den Umfang verhältnismäßig fest: Arbeiten Sie mit dem Rechtsbeistand zusammen, um die Erfassungsparameter gemäß FRCP 26(b)(1) festzulegen. Verhältnismäßigkeit ist ein anerkannter Standard – nutzen Sie ihn, um sich gegen übermäßig weit gefasste Anfragen zu wehren.
- Dokumentieren Sie jede Entscheidung bei der Verarbeitung: Filter zur Entfernung von NIST-Dateien, Einschränkungen des Datumsbereichs, die Logik der Suchbegriffe – all dies sollte protokolliert und aufbewahrt werden. Wenn Ihr Prozess angefochten wird, ist Ihre Dokumentation Ihre Verteidigung.
- Validieren Sie TAR vor dem Abschluss der Prüfung: Bevor Sie sich auf prädiktive Kodierung verlassen, um eine Dokumentenmenge abzuschließen, führen Sie eine statistisch valide Qualitätskontrollstichprobe durch, um zu bestätigen, dass Recall und Präzision die vereinbarten Schwellenwerte erfüllen.
- Vereinbaren Sie die Produktionsspezifikationen schriftlich: Erwirken Sie eine gemeinsame Vereinbarung oder einen Gerichtsbeschluss, der Format, Metadatenfelder und Anforderungen an das Privilegienprotokoll abdeckt, bevor Sie etwas produzieren.
- Führen Sie nach Abschluss des Falls Überprüfungen durch: Besprechen Sie nach Abschluss jedes Falls die Ergebnisse mit dem Team. Wo sind die Kosten gestiegen? Was hat länger gedauert als erwartet? Lassen Sie diese Erkenntnisse in Ihren nächsten Arbeitsablauf einfließen.
Wiederholbar bedeutet nicht starr. Ihr Arbeitsablauf sollte ausreichend dokumentiert sein, um ihn zu verteidigen, und flexibel genug, um sich an die Datentypen und die Komplexität jedes Falls anzupassen.
Die passende E-Discovery-Software für Ihren Arbeitsablauf finden
Ein rechtssicherer E-Discovery-Arbeitsablauf setzt voraus, dass die richtigen Werkzeuge für die Sicherung, Erfassung, Verarbeitung, Prüfung und Produktion vorhanden sind. Lesen Sie meinen Leitfaden zur besten E-Discovery-Software, um Plattformen zu vergleichen, ihre Funktionen zu bewerten und eine Lösung zu finden, die den Anforderungen Ihres Rechtsteams entspricht.