
Key Takeaways
Grundlagen des Arbeitsablaufs: Ein definierter Arbeitsablauf der elektronischen Beweismittelerfassung ist entscheidend, um digitale Beweismittel in Rechtsangelegenheiten zu identifizieren, zu sichern und bereitzustellen.
Kostenmanagement: Die Kontrolle des Datenvolumens, eine frühzeitige Fallanalyse und der Einsatz von Technologie sind die wichtigsten Stellschrauben zur Senkung der Kosten der elektronischen Beweismittelerfassung.
Technologieintegration: Moderne Arbeitsabläufe der elektronischen Beweismittelerfassung profitieren von technologiegestützter Prüfung, Analysen und cloudbasierten Werkzeugen, um Prüfung, Analyse und Bereitstellung zu optimieren.
Teamkoordination: Effektive Arbeitsabläufe erfordern in jeder Projektphase klare Zuständigkeiten und eine gute Kommunikation zwischen Rechtsabteilung, IT, operativen Teams und externen Dienstleistern.
Verfahren zur rechtlichen Belastbarkeit: Die Dokumentation jedes Schritts und jeder Entscheidung stellt sicher, dass Ihr Arbeitsablauf der elektronischen Beweismittelerfassung einer rechtlichen Prüfung und Compliance-Audits standhält.
Ein eDiscovery-Arbeitsablauf beschreibt, wie Rechtsteams elektronisch gespeicherte Informationen für Rechtsstreitigkeiten oder Ermittlungen identifizieren, sichern, sammeln, prüfen und vorlegen. Ohne einen definierten Prozess riskieren Sie übersehene Daten, Lücken bei der Nachvollziehbarkeit und Kosten, die schnell außer Kontrolle geraten.
Meiner Erfahrung nach entstehen die größten Risiken durch reaktive, ad hoc entwickelte Prozesse, die unter Zeitdruck aufgebaut werden. Dieser Leitfaden behandelt jede Phase – von der frühen Fallbewertung bis zur Vorlage – sowie Teamrollen, Kostentreiber, wichtige Technologien und bewährte Vorgehensweisen. Die richtige eDiscovery-Software verschafft Ihnen in nahezu jedem Schritt einen echten Vorteil.
Was ist ein eDiscovery-Arbeitsablauf?
Ein eDiscovery-Arbeitsablauf ist der durchgängige Prozess, den Rechtsteams befolgen, um elektronisch gespeicherte Informationen (ESI) als Reaktion auf Rechtsstreitigkeiten, Ermittlungen oder behördliche Anfragen zu identifizieren, zu sichern, zu sammeln, zu verarbeiten, zu prüfen und vorzulegen. Er bildet das operative Rückgrat jeder Streitigkeit oder Compliance-Angelegenheit, bei der digitale Daten eine Rolle spielen.
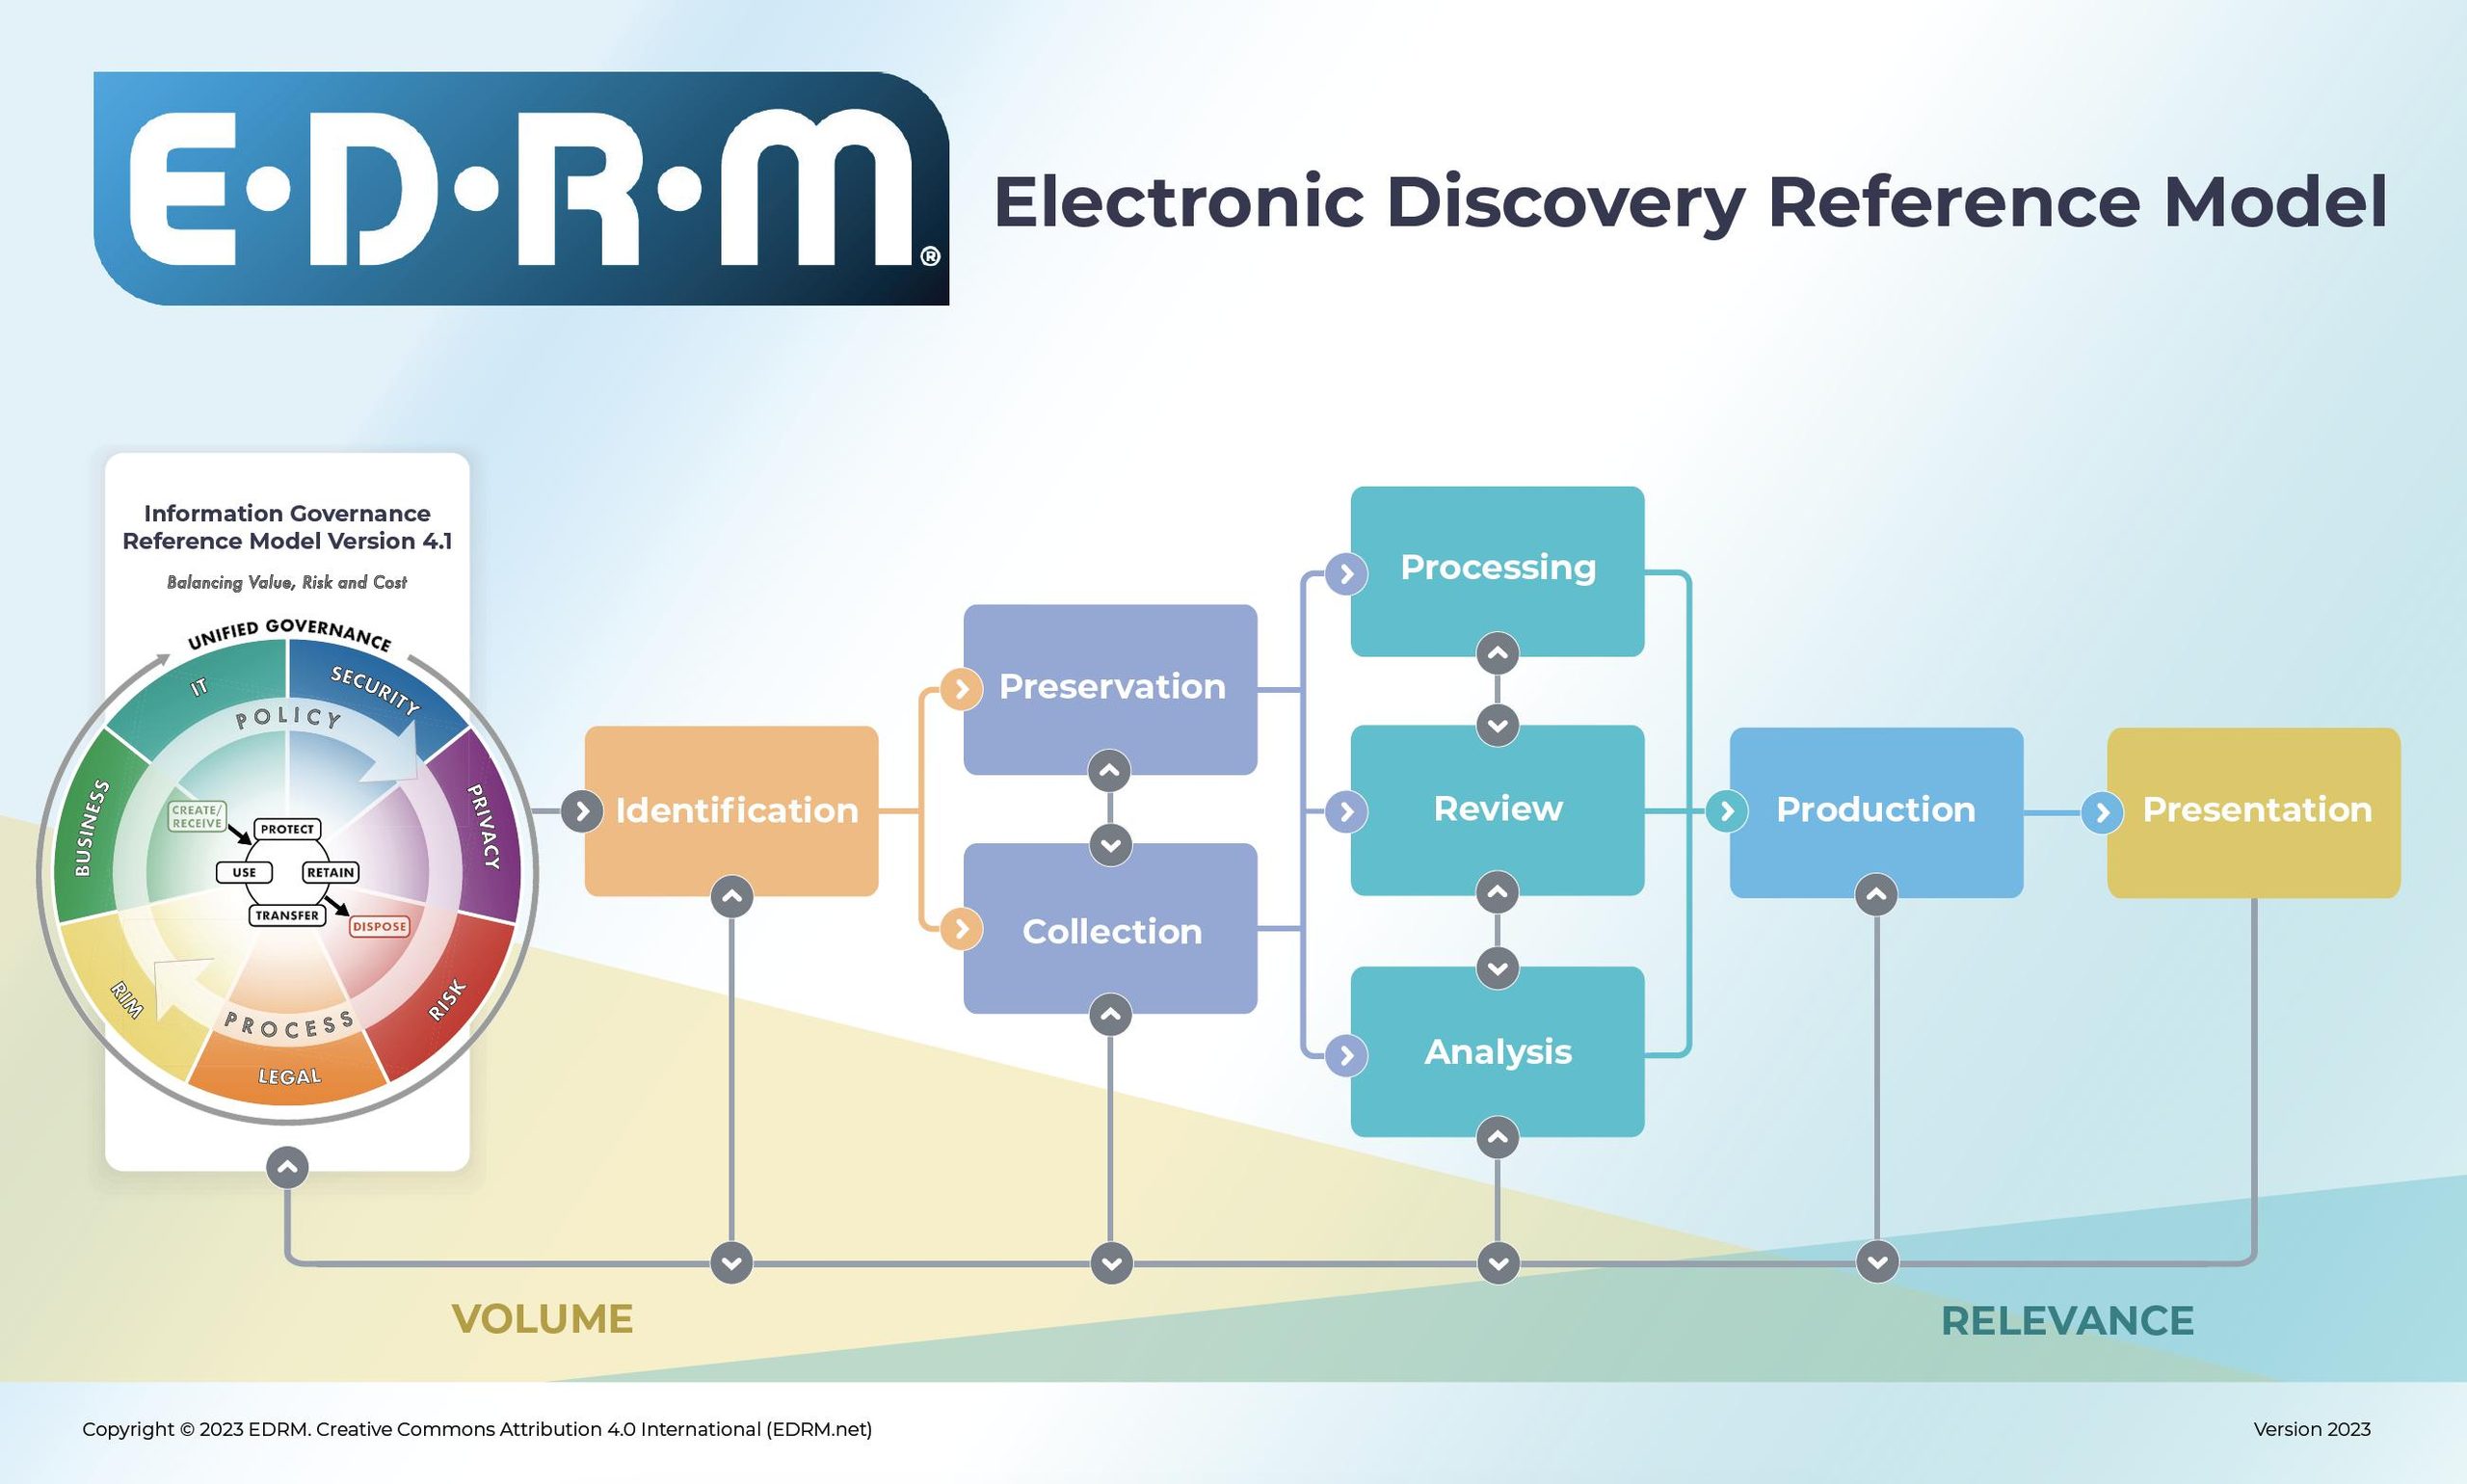
Die meisten eDiscovery-Arbeitsabläufe orientieren sich am Referenzmodell für elektronische Beweiserhebung (EDRM), einem weithin anerkannten Rahmenwerk, das den Prozess von der Informationsverwaltung bis zur abschließenden Präsentation strukturiert. Das EDRM schreibt weder Software noch Vorgehensweisen vor – es stellt allen Beteiligten ein gemeinsames Vokabular zur Verfügung.
Stellen Sie sich den Arbeitsablauf als Trichter vor. Sie beginnen mit einer potenziell riesigen Menge an ESI, die sich über Dateninhaber, Systeme und geografische Standorte verteilt. Jede Phase grenzt diese Menge weiter ein – bei der Verarbeitung werden Systemdateien und Duplikate entfernt, bei der Prüfung wird ermittelt, was tatsächlich relevant ist –, bis nur noch das übrig bleibt, was vorgelegt werden muss.
Warum ein definierter eDiscovery-Arbeitsablauf wichtig ist
Ein definierter Arbeitsablauf unterscheidet einen nachvollziehbaren Prozess von einem kostspieligen, chaotischen Vorgehen. Ohne einen solchen Prozess treffen Teams Entscheidungen unter Zeitdruck, übersehen Dateninhaber und setzen sich dem Risiko einer Beweisvereitelung aus.
Gerichte bewerten Entscheidungen zur Datensicherung und -sammlung nach dem Maßstab der Angemessenheit, nicht der Perfektion. Angemessenheit setzt jedoch Dokumentation und ein konsistentes Vorgehen voraus. Laut dem Rechtsprechungsbericht 2024 von eDiscovery Assistant gehörten Sanktionen zu den Themen, die in 1.456 eDiscovery-Entscheidungen im Jahr 2024 gekennzeichnet wurden. Das bedeutet zwar nicht, dass in jedem Fall Sanktionen verhängt wurden, zeigt aber, wie häufig das Vorgehen bei der Beweiserhebung zum Streitpunkt wird. Ein wiederholbarer Arbeitsablauf bietet eine dokumentierte Grundlage, wenn solche Entscheidungen angefochten werden.
Effizienz ist der zweite entscheidende Faktor. Wenn Sie wissen, was eine Sicherungsanordnung auslöst, wer für jede Phase verantwortlich ist und welche Werkzeuge die Verarbeitung und Prüfung übernehmen, verbringen Sie weniger Zeit mit Improvisieren und mehr Zeit mit Aufgaben, die tatsächlich wichtig sind.
Die wichtigsten Phasen des eDiscovery-Arbeitsablaufs
Die folgenden sieben Phasen orientieren sich an den zentralen Aktivitäten des Referenzmodells für elektronische Beweiserhebung (EDRM) und wurden zu einem praxisnahen Arbeitsablauf für Rechtsteams angepasst. Das frühere EDRM-Rahmenwerk umfasste neun Phasen, darunter Informationsverwaltung und Präsentation. Diese Aktivitäten werden hier nicht ausgeschlossen: Die Informationsverwaltung unterstützt den gesamten Lebenszyklus der Beweiserhebung, während die Präsentation bei Anhörungen oder der Vorbereitung auf ein Gerichtsverfahren typischerweise auf die Vorlage folgt.
Das im September 2026 veröffentlichte aktualisierte EDRM 2.0 legt größeren Wert auf fortlaufende Informationsverwaltung, kontinuierliche Analyse und eine nachvollziehbare Datenlöschung. Dieser Leitfaden mit sieben Phasen konzentriert sich auf die operativen Schritte von der Identifizierung bis zur Vorlage, anstatt jede Komponente des vollständigen Modells zu wiederholen.
Phase 1: Identifizierung und frühe Fallbewertung
Bei der Identifizierung grenzen Sie die Angelegenheit ein, bevor Daten bewegt werden. Ziel ist es, zwei Fragen zu beantworten: Welche Daten existieren und welche davon könnten relevant sein?
In dieser Phase werden Datenquellen erfasst – E-Mail-Server, Cloud-Speicher, Kollaborationsplattformen, Mobilgeräte und Datenablagen von Drittanbietern – und Dateninhaber identifiziert, die wahrscheinlich relevante Informationen besitzen. Die frühe Fallbewertung (ECA) läuft parallel und ermöglicht es Rechtsteams, Dokumentenmenge, zentrale Themen und Risiken zu bewerten, bevor sie sich auf eine Strategie für die Datensammlung festlegen.
Ich würde empfehlen, die IT bereits in dieser Phase sofort einzubeziehen. Rechtsteams haben selten einen vollständigen Überblick darüber, wo ESI im gesamten Unternehmen gespeichert ist. Eine frühzeitig erstellte, schnelle Datenübersicht verhindert die unangenehme Entdeckung einer vergessenen SharePoint-Website oder eines Slack-Arbeitsbereichs drei Monate nach Beginn des Falls.
Phase 2: Sicherung und rechtliche Aufbewahrungsanordnung
Die Datensicherung beginnt in dem Moment, in dem ein Rechtsstreit vernünftigerweise vorhersehbar wird. Das bedeutet, routinemäßige Löschrichtlinien auszusetzen und allen relevanten Datenverantwortlichen Mitteilungen über die rechtliche Aufbewahrungsanordnung zuzustellen.
Gemäß FRCP 37(e) können Gerichte Sanktionen verhängen, wenn ESI verloren geht, weil keine angemessenen Maßnahmen zu ihrer Sicherung ergriffen wurden. Die Rechtsprechungslinie aus Zubulake v. UBS Warburg hat die heutige Erwartungshaltung etabliert: Aufbewahrungsanordnungen unverzüglich erlassen, den Erhalt bestätigen und bei ausbleibenden Antworten nachfassen.
Mitteilungen über Aufbewahrungsanordnungen sollten dokumentiert und nachverfolgt werden. Bestätigungen der Datenverantwortlichen sind wichtig – falls eine Aufbewahrungsanordnung angefochten wird, sollte ein Nachweis vorhanden sein, aus dem hervorgeht, dass sie erlassen und bestätigt wurde. Bei jedem Fall mit mehr als einer Handvoll Datenverantwortlicher lohnt sich die Investition in eine Software für rechtliche Aufbewahrungsanordnungen, die Erinnerungen automatisiert und Antworten protokolliert.
Phase 3: Erfassung
Die Erfassung ist der Prozess, bei dem ESI aus identifizierten Quellen auf forensisch einwandfreie Weise zusammengetragen wird. Wie dabei vorgegangen wird, hängt von der Komplexität des Falls und den betroffenen Datentypen ab.
Bei Rechtsstreitigkeiten mit hohen Risiken bewahrt die forensische Erfassung Metadaten und gewährleistet eine lückenlose Beweismittelkette – eine Voraussetzung für die Verteidigungsfähigkeit, falls die Authentizität später angefochten wird. Bei kleineren Fällen kann eine gezielte Selbsterfassung durch die Datenverantwortlichen akzeptabel sein, allerdings besteht dabei ein höheres Risiko unvollständiger oder uneinheitlicher Ergebnisse.
“Dieses geringfügige Problem kann bei der Authentifizierung der Beweismittelkette vor Gericht zu einem erheblichen rechtlichen Risiko werden.”
Cloud-Plattformen erhöhen die Komplexität. Die Erfassung aus Microsoft 365, Google Workspace, Slack oder Salesforce erfordert plattformspezifische Konnektoren und ein Verständnis dafür, welche Daten jedes System standardmäßig aufbewahrt. Machen Sie sich mit Ihren Quellen vertraut, bevor Daten verschoben werden – ein weiterer Grund, warum sich eine frühzeitige Identifizierung auszahlt.
Phase 4: Verarbeitung, Deduplizierung und De-NIST-Bereinigung
Bei der Verarbeitung werden die erfassten Rohdaten in ein prüfbares Format umgewandelt und durch Aussortierung reduziert. Sie bestimmt unmittelbar, wie viele Daten Ihr Prüfungsteam bearbeiten muss.
Zu den zentralen Verarbeitungsschritten gehören:
- Deduplizierung: Entfernen identischer oder nahezu identischer Dokumente bei mehreren Datenverantwortlichen, damit die Prüfer nicht dieselbe E-Mail-Kette mehrfach lesen.
- De-NIST-Bereinigung: Herausfiltern bekannter Systemdateien mithilfe des Referenzdatensatzes des Nationalen Instituts für Standards und Technologie (NIST). Betriebssystemdateien und Softwareprogramme sind keine Beweismittel – die De-NIST-Bereinigung entfernt sie automatisch.
- Metadatenextraktion: Erfassen von Datum, Autor, Dateityp und Datenverantwortlichem zur Verwendung bei Prüfung und Vorlage.
- Formatvereinheitlichung: Umwandeln nativer Dateien in ein standardisiertes, durchsuchbares Format – häufig TIFF oder eine durchsuchbare PDF-Datei.
Eine konsequente, aber vertretbare Aussortierung in dieser Phase ist eine der direktesten Möglichkeiten, die später anfallenden Prüfungskosten zu kontrollieren.
Phase 5: Prüfung und Kennzeichnung des Berufsgeheimnisschutzes
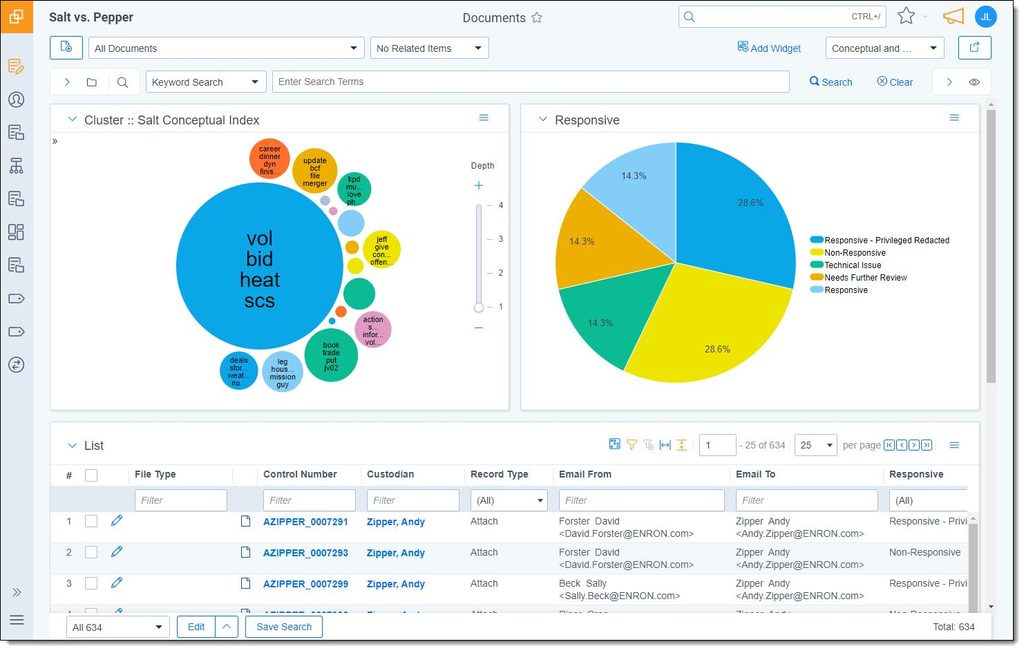
Bei der Dokumentenprüfung beurteilen Anwälte jedes Dokument im Hinblick auf Relevanz, Reaktionsfähigkeit und Berufsgeheimnisschutz. Historisch gesehen ist dies der kostenintensivste Teil des Prozesses – und zugleich derjenige, der durch Technologie am stärksten verändert wurde.
Laut EDRMs Analyse der Ausgaben für Aufgaben der elektronischen Beweiserhebung entfielen 2024 64 % der Ausgaben für die elektronische Beweiserhebung auf die Dokumentenprüfung. Es wird erwartet, dass dieser Anteil sinkt, da die technologiegestützte Prüfung (TAR) zunehmend mehr Arbeit bei der Erstprüfung übernimmt. TAR, auch als prädiktive Kodierung bezeichnet, nutzt von Menschen geprüfte Dokumente, um die Relevanz in einem größeren Datensatz vorherzusagen. Kontinuierliches aktives Lernen (CAL) aktualisiert sein Modell, sobald Prüfer weitere Dokumente kodieren, wodurch es sich besonders für große oder sich weiterentwickelnde Datensätze eignet.
Bei der Prüfung auf Privilegierung muss jedes Dokument, das möglicherweise durch das Anwaltsgeheimnis oder die Work-Product-Doktrin geschützt ist, gekennzeichnet und protokolliert werden. Fehler bei der Privilegierung in dieser Phase haben schwerwiegende Folgen – kennzeichnen Sie lieber großzügig und verfeinern Sie die Ergebnisse, anstatt zu wenig zu codieren.
Phase 6: Analyse und Fallstrategie
Die Analyse konzentriert sich auf Muster in den Daten und nicht auf einzelne Dokumente. Hier wechselt das Team von der Frage „Was sagt dieses Dokument aus?“ zu der Frage „Was sagen uns diese Daten über den Fall?“
“Suchbegriffe können bei einer ersten Aussonderung sehr nützlich sein, aber wir wissen alle, dass sie nicht perfekt sind.”
Analysetools unterstützen die Rekonstruktion von Zeitabläufen, die Clusterbildung nach Konzepten, die Zusammenführung von E-Mails zu Konversationssträngen und die Kommunikationsanalyse. Diese Funktionen helfen Ihnen, wichtige Beziehungen zwischen Verwahrern zu identifizieren, Lücken in den Aufzeichnungen zu erkennen und besonders wertvolle Dokumente aufzudecken, bevor sie in der Produktion der gegnerischen Rechtsvertretung auftauchen.
Meiner Erfahrung nach wird diese Phase zu wenig genutzt. Teams betrachten Analysen als nachträgliche Ergänzung der Prüfung und nicht als integrierten Bestandteil des Prozesses. Wenn Analysen früher durchgeführt werden – parallel zur linearen Prüfung oder sogar davor –, kann dies verändern, welche Dokumente Sie priorisieren und wie Sie die Fallgeschichte aufbauen.
Phase 7: Produktion und Übermittlung
Die Produktion ist die Übermittlung geprüfter, relevanter und nicht privilegierter Dokumente an die gegnerische Rechtsvertretung, Aufsichtsbehörden oder das Gericht. Das richtige Format ist ebenso wichtig wie die Richtigkeit der Dokumente.
Die Produktionsspezifikationen umfassen typischerweise:
- Format: TIFF-Bilder mit extrahiertem Text, Dateien im Originalformat oder PDF – häufig durch eine gerichtliche Anordnung oder ein vereinbartes Protokoll vorgegeben.
- Metadatenfelder: Welche Felder der Produktion beigefügt werden, einschließlich Verwahrer, Datum, Dateipfad und Dateityp.
- Bates-Nummerierung: Fortlaufende Dokumentkennungen, die zur Bezugnahme in Zeugenaussagen und Schriftsätzen vergeben werden.
- Ladedateien: Strukturierte Dateien (DAT, OPT), mit denen die empfangende Partei die Produktion in ihre Prüfplattform importieren kann.
- Privilegienprotokoll: Ein dokumentweises Protokoll der zurückgehaltenen Materialien einschließlich Datum, Verfasser, Empfänger und Grundlage für die Zurückhaltung.
Bestätigen Sie die Produktionsspezifikationen, bevor Sie Ihren Verarbeitungsworkflow abschließen. Eine nachträgliche Formatierung einer umfangreichen Produktion ist teuer und vermeidbar.
Wichtige Technologien für moderne eDiscovery-Arbeitsabläufe
Technologie ersetzt bei eDiscovery nicht das Urteilsvermögen – sie reduziert in jeder Phase die Datenmenge und den Arbeitsaufwand, die Ihr Team bewältigen muss. Diese Werkzeuge bewirken den größten Unterschied:
- TAR und CAL: TAR 1.0 verwendet einen von Menschen codierten Ausgangssatz, um ein Modell zu trainieren, während TAR 2.0 (CAL) das Modell kontinuierlich aktualisiert, sobald Prüfer weitere Dokumente codieren. Diese Ansätze helfen Rechtsteams, relevante Informationen zu priorisieren und große Dokumentmengen effizienter zu verwalten.
- Generative KI: GenAI-Werkzeuge unterstützen die Zusammenfassung von Dokumenten, die Kennzeichnung von Sachverhalten und die Klassifizierung von Privilegien. Laut der eDiscovery-Preisumfrage Winter 2026 war $0.26–$0.50 pro Dokument die am häufigsten gemeldete Preisspanne für die durch GenAI unterstützte Prüfung unter den Befragten, die Preise pro Dokument angaben. Die Preismodelle variieren, und Rechtsteams müssen vor der Einführung weiterhin Risiken durch Halluzinationen, Prüfbarkeit und Anforderungen an die Validierung bewerten.
- Analysen: Die Clusterbildung nach Konzepten, die Zusammenführung von E-Mails zu Konversationssträngen und die Abbildung von Kommunikationsbeziehungen helfen Teams, Dokumente zu priorisieren und Zeitabläufe zu rekonstruieren, ohne alles manuell lesen zu müssen.
- Cloudbasierte Plattformen: Cloudnative eDiscovery-Werkzeuge bieten eine schnellere Verarbeitung, flexible Skalierung und besser vorhersehbare Preise als lokale Systeme. Achten Sie auf Plattformen, die Sammlung, Verarbeitung, Prüfung und Produktion in einer einzigen Umgebung integrieren.
- Software für Aufbewahrungsanordnungen: Automatisiert Benachrichtigungen an Verwahrer, verfolgt Bestätigungen und erstellt einen Prüfpfad. Bei jeder Angelegenheit mit mehreren Verwahrern ist dies eine wesentliche Voraussetzung für die Verteidigungsfähigkeit und kein optionales Extra.
Rollen und Verantwortlichkeiten des Teams im gesamten Arbeitsablauf
eDiscovery erfordert eine enge Abstimmung zwischen Rechtsabteilung, IT und operativen Bereichen. Lücken bei den Zuständigkeiten sind die Ursache dafür, dass Dinge schieflaufen. Verwenden Sie diese Tabelle, um festzuhalten, wer in jeder Phase die Führung übernimmt und wer unterstützt:
| Phase | Leitung | Unterstützung |
|---|---|---|
| PhaseIdentifizierung / ECA | LeitungInterne Rechtsberatung, Rechtsabteilungsmanagement | UnterstützungIT, Aktenverwaltung |
| PhaseSicherung / rechtliche Sperre | LeitungInterne Rechtsberatung | UnterstützungRechtsabteilungsmanagement, IT, Rechtsanwaltsfachangestellte |
| PhaseErfassung | LeitungIT, eDiscovery-Anbieter | UnterstützungInterne Rechtsberatung, Rechtsabteilungsmanagement |
| PhaseVerarbeitung | LeitungeDiscovery-Anbieter | UnterstützungIT |
| PhasePrüfung | LeitungExterne Rechtsberatung, Vertragsanwälte | UnterstützungRechtsabteilungsmanagement, Rechtsanwaltsfachangestellte |
| PhaseAnalyse | LeitungExterne Rechtsberatung, Rechtsabteilungsmanagement | UnterstützungeDiscovery-Anbieter |
| PhaseProduktion | LeitungExterne Rechtsberatung, eDiscovery-Anbieter | UnterstützungRechtsabteilungsmanagement, IT |
Aus meiner Erfahrung würde ich noch einige Punkte ergänzen:
- Das Rechtsabteilungsmanagement fungiert häufig als Koordinationsstelle zwischen Rechtsabteilung und IT. Bei größeren Angelegenheiten verhindert die Benennung eines festen Ansprechpartners im Rechtsabteilungsmanagement Verzögerungen bei Übergabepunkten.
- Die IT hat häufig keinen Einblick in die Arbeit der Rechtsabteilung, bis eine Anfrage zur Erfassung eingeht. Wenn die IT bereits in die Identifizierung einbezogen wird – bevor Daten verschoben werden –, lassen sich kurzfristige hektische Aktionen vermeiden.
- Anbieter unterscheiden sich hinsichtlich ihres Leistungsumfangs erheblich. Einige bieten eine vollständig verwaltete Prüfung an, andere übernehmen nur die Verarbeitung und das Hosting. Machen Sie sich vor Beginn der Angelegenheit klar, was Sie einkaufen.
Kostentreiber im eDiscovery-Arbeitsablauf und wie Sie sie kontrollieren
Der größte Kostenhebel bei eDiscovery ist das Datenvolumen. Je weniger Daten Sie durch den Arbeitsablauf bewegen, desto weniger geben Sie in jeder nachgelagerten Phase aus. Dies sind die wichtigsten Kostentreiber und Möglichkeiten, gegenzusteuern:
- Umfang der Erfassung: Breite Listen von Dateninhabern und die Erfassung vollständiger Postfächer treiben alle nachgelagerten Kosten in die Höhe. Eine gezielte Erfassung – eingegrenzt nach Zeitraum, Dateityp und Schlüsselwort – reduziert das Volumen, ohne die Verteidigungsfähigkeit zu beeinträchtigen.
- Verarbeitungsgebühren: Die Verarbeitung kann je nach Datenvolumen, Anbietervereinbarungen und Verarbeitungsanforderungen ungefähr 25–100 $ pro GB kosten. Laut dem Preisleitfaden von eDiscovery Insider liegen wettbewerbsfähige Verarbeitungspreise üblicherweise zwischen 50 und 100 $ pro GB, während sie bei Vereinbarungen für große Volumina niedriger sein können. Deduplizierung und De-NISTing tragen dazu bei, die Datenmenge zu reduzieren, die gehostet und geprüft werden muss.
- Hostinggebühren: Monatliche Gebühren pro GB summieren sich bei langwierigen Angelegenheiten schnell. Verhandeln Sie im Voraus Pauschalpreise oder eine Komplettpreisgestaltung und klären Sie, ob die Deduplizierung erfolgt, bevor die Hostingkosten berechnet werden.
- Prüfungsaufwand: Die Prüfung durch Anwälte und die Bewertung von Privilegien können erhebliche eDiscovery-Kosten verursachen, insbesondere wenn große Dokumentenmengen manuell untersucht werden müssen. Der Einsatz von TAR oder einer validierten, durch GenAI unterstützten Erstprüfung kann den Arbeitsaufwand reduzieren und Teams dabei helfen, Dokumente zu priorisieren, die eine eingehendere Untersuchung erfordern.
- Formatänderungen in späten Phasen: Eine frühzeitige Einigung auf Produktionsspezifikationen vermeidet kostspielige Neuformatierungen. Nehmen Sie die Formatvorgaben von Anfang an in Ihren Erfassungs- und Verarbeitungsplan auf.
Ich würde jedes Team dazu anhalten, die Ausgaben je Phase und Angelegenheit zu erfassen. Ohne Ausgangsdaten darüber, wohin das Geld tatsächlich fließt, ist es schwierig, bessere Preise zu verhandeln oder Investitionen in Technologie zu rechtfertigen.
Bewährte Verfahren für einen belastbaren und wiederholbaren eDiscovery-Arbeitsablauf
Bei einem belastbaren Arbeitsablauf geht es nicht nur darum, die richtigen Schritte auszuführen – Sie müssen auch nachweisen können, dass Sie sie ausgeführt haben. Diese Verfahren machen Ihren Prozess sowohl solide als auch dokumentierbar:
- Erstellen Sie vor jedem Fall eine Datenübersicht: Wissen Sie, wo ESI gespeichert ist, wer sie kontrolliert und welche Aufbewahrungsrichtlinien gelten. Dadurch wird die Identifizierung schneller und die Beweissicherung vollständiger.
- Erteilen Sie unverzüglich Aufbewahrungsanordnungen und verfolgen Sie die Bestätigungen: Verlassen Sie sich nicht auf informelle Mitteilungen. Verwenden Sie eine Software für Aufbewahrungsanordnungen oder zumindest eine nachverfolgbare E-Mail mit angeforderter Antwort. Dokumentieren Sie alles.
- Legen Sie den Umfang verhältnismäßig fest: Arbeiten Sie mit dem Rechtsbeistand zusammen, um die Parameter der Erfassung gemäß FRCP 26(b)(1) festzulegen. Verhältnismäßigkeit ist ein anerkannter Standard – nutzen Sie ihn, um sich gegen übermäßig weit gefasste Anfragen zu wehren.
- Dokumentieren Sie jede Entscheidung bei der Verarbeitung: NIST-Bereinigungsfilter, Einschränkungen des Datumsbereichs, die Logik der Suchbegriffe – all das sollte protokolliert und aufbewahrt werden. Wenn Ihr Verfahren angefochten wird, ist Ihre Dokumentation Ihre Verteidigung.
- Validieren Sie TAR vor Abschluss der Prüfung: Bevor Sie sich auf prädiktive Kodierung verlassen, um eine Dokumentenmenge abzuschließen, führen Sie eine statistisch valide Qualitätskontrollstichprobe durch, um zu bestätigen, dass Recall und Präzision die vereinbarten Schwellenwerte erfüllen.
- Vereinbaren Sie die Produktionsspezifikationen schriftlich: Holen Sie eine gemeinsame Vereinbarung oder einen Gerichtsbeschluss ein, der Format, Metadatenfelder und Anforderungen an das Privilegienprotokoll abdeckt, bevor Sie irgendetwas herausgeben.
- Führen Sie Überprüfungen nach Abschluss des Falls durch: Besprechen Sie nach Abschluss jedes Falls die Ergebnisse mit dem Team. Wo sind die Kosten gestiegen? Was hat länger gedauert als erwartet? Lassen Sie diese Erkenntnisse in Ihren nächsten Arbeitsablauf einfließen.
Wiederholbar bedeutet nicht starr. Ihr Arbeitsablauf sollte ausreichend dokumentiert sein, um ihn zu verteidigen, und flexibel genug, um sich an die Datentypen und die Komplexität jedes Falls anzupassen.
Finden Sie die richtige Software für elektronische Beweiserhebung für Ihren Arbeitsablauf
Ein belastbarer Arbeitsablauf für die elektronische Beweiserhebung hängt davon ab, über die richtigen Werkzeuge zur Verwaltung der Sicherung, Erfassung, Verarbeitung, Prüfung und Herausgabe zu verfügen. Lesen Sie meinen Leitfaden zur besten Software für elektronische Beweiserhebung, um Plattformen zu vergleichen, ihre Funktionen zu bewerten und eine Lösung zu finden, die den Anforderungen Ihres Rechtsteams entspricht.